agent-framework 1.26.1/1.26.2 投毒自查:别急着跑 pip,先删这三个文件再轮换 key
微软官方 agent-framework 元包在 PyPI 被投毒:1.26.1/1.26.2 夹带 .pth 启动劫持,未 import 也会触发,pip 本身就是触发器。本文给三分钟自查命令、删文件与回退 1.26.0 的正确顺序、key 轮换优先级清单与八条急救问答。
全网教你搭 AI 智能体的教程,十篇有九篇第一行都是 pip install agent-framework。但如果你是在 11 月 17 日 20:35 UTC 之后照着装的,情况就不一样了:程序照常跑、没有任何报错,而机器里的 Azure CLI 登录态、GitHub token、OpenAI / DeepSeek 等 API key,可能正在被悄悄打包送走。更坑的是清理环节——你跑的第一条 pip 命令,本身就是二次触发。
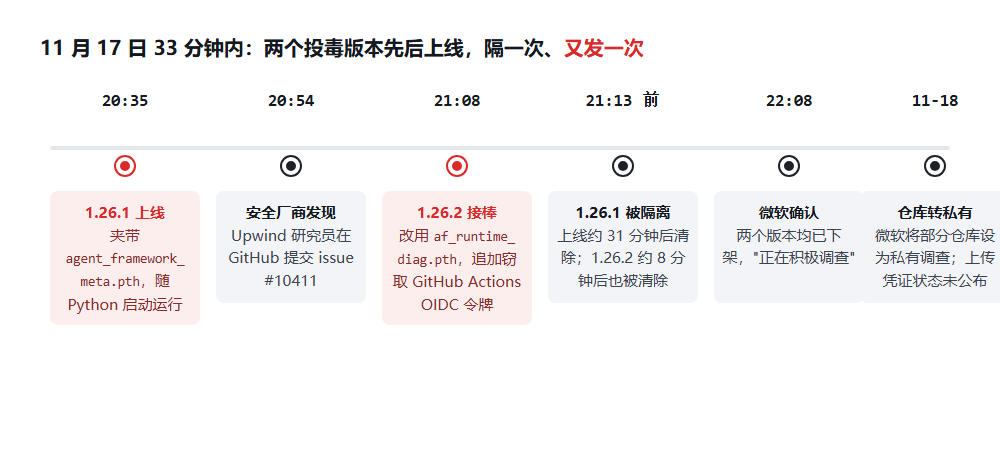
这不是假包仿冒(typosquat),而是微软官方在 PyPI 的 agent-framework 元包(月下载约 19 万次)被真实劫持:1.26.1 和 1.26.2 两个投毒版本先后上线,夹带凭据窃取器,被隔离后 PyPI 当前最新版仍是干净的 1.26.0。本文基于 Endor Labs、Upwind、Chainguard、SafeDep 等多家安全厂商的逐字节拆包分析(IT之家 / TechRadar、SecurityWeek / The Register 报道交叉核对,截至 2026-11-19),给一份能直接抄的自查与补救清单。
真包被劫持和装错假包有什么不一样?(这次的三个特殊之处)
平时教大家防 PyPI 投毒的三板斧——看包名拼写、看下载量、看项目链接——这一次全部失效。包名是真名,月下载近 19 万,项目链接、作者信息、README 都是从微软的正规版本原样复制的。
| 对比项 | 常见 typosquat 假包 | 本次 agent-framework 劫持 |
|---|---|---|
| 包名 | 仿拼写(如 agent-framwork) | 与官方完全一致 |
| 发布账号 | 新建小号 | 官方发布凭证(SafeDep 发现同日新建、有发布权限的账号 vibiret,角色未确认) |
| 下载量/链接 | 几乎为零、无可信链接 | 月下载约 19 万,链接原样复制 |
| 常规防御 | 看名字就能拦住 | 只能靠版本锁定与哈希校验 |
三家厂商还给出了几个事后能对上号的「发行指纹」:正规版本向来同时发布预编译包和源码包(sdist),而投毒版本只有预编译包;正规版本的 wheel 由项目工具链构建,投毒版本是手工重打包的;Endor Labs 检查了 22 个兄弟包(agent-framework-core 等),11 月 12 日之后均无新版本,投毒版本却把 core 钉在旧的 1.26.0 上。对订阅了 SCA/镜像源扫描的团队,这些指纹是可配置的告警点。
为什么没 import 也会中招?agent_framework_meta.pth 的 .pth 启动劫持讲透
这是本次事件最反常识、也最值得写进肌肉记忆的一点。.pth 是 Python 包管理的一个历史机制:site-packages 目录下任何 .pth 文件,解释器每次启动时都会逐行执行——不需要你 import,不需要你运行任何 agent-framework 的代码。
- 1.26.1:投放
agent_framework_meta.pth(23 字节,就一句 import)+_telemetry.py,主模块里加一行调用; - 1.26.2:主模块改回和干净的 1.26.0 完全一致(专门躲开「diff 主模块」类检测),恶意代码移进新的
af_runtime_diag.pth+af_runtime_diag.py。
换句话说:装了它之后,pip、pytest、IDE 的语言服务器、任何脚本——每一次 Python 启动都是一次窃密。Chainguard 把这批环境点得很准:有 OIDC 联邦的 CI runner、登录着 Azure CLI 的开发机、带 managed identity 的生产负载——偷的就是 AI 开发者最密集的那批身份。
它到底收集什么?Upwind 和 Chainguard 的拆包结论:
| 收集类别 | 具体范围 |
|---|---|
| 环境变量 | 变量名含 TOKEN / SECRET / PASSWORD / KEY / AZURE / AWS / GITHUB / OPENAI / PIP / NPM / NUGET 的全部值 |
| 凭据文件 | 最多 60~80 个(厂商口径略有差异,单个 256KB 以内):Azure CLI JSON、pip.conf、.npmrc、.netrc、.git-credentials、Docker config.json、Hugging Face token、.env、Azure Pipelines .credentials 等 |
| 其他进程 | 最多约 300 个进程的环境变量(/proc/*/environ) |
| 云身份令牌 | Azure managed identity 令牌、Azure DevOps OIDC;1.26.2 追加 GitHub Actions OIDC |
所有数据 zlib 压缩、base64 编码后 POST 到一个 webhook.site 端点,User-Agent 是 runtime-diagnostics/1——这个特征串后面排查日志会用到。
三分钟自查:我装没装过 agent-framework 1.26.1 / 1.26.2?
自查动作本身是安全的(pip show / grep 都不会触发 .pth,因为它们不启动解释器执行你的环境代码……准确说,pip 命令本身会启动 Python——所以自查第一步请用下面的只读命令,不要顺手 upgrade)。先看当前环境:
pip show agent-framework
pip list | findstr agent-framework      :: Windows CMD
pip list | grep agent-framework         # Linux / macOS
再扫一遍所有锁定文件与项目目录(装过又删的、CI 里装过的都靠这一步兜底):
findstr /s "1.26.1 1.26.2" requirements*.txt uv.lock poetry.lock pyproject.toml    :: Windows
grep -rn "agent-framework==1.26.\[12\]" requirements*.txt uv.lock poetry.lock pyproject.toml    # Linux / macOS
CI 与容器环境逐项过:GitHub Actions 日志搜 agent-framework 的安装行、Dockerfile / docker history、内部镜像源(Nexus / Artifactory)的缓存列表。Endor Labs 特别提醒:1.26.2 在被清除前有一段时间是「最新版」——那段时间任何没钉版本号的 pip install agent-framework 都会装到它。另外「我都升级到最新版了」不是免检金牌:升级动作本身触发过,且旧环境残留的 .pth 不一定被清干净,仍要按下一节流程走一遍。
确认中招:先删文件再跑 pip,顺序错了等于二次触发
Upwind 给的处置顺序里最重要的一条:删除动作必须用 shell 完成,不能先跑任何 Python/pip。完整四步:
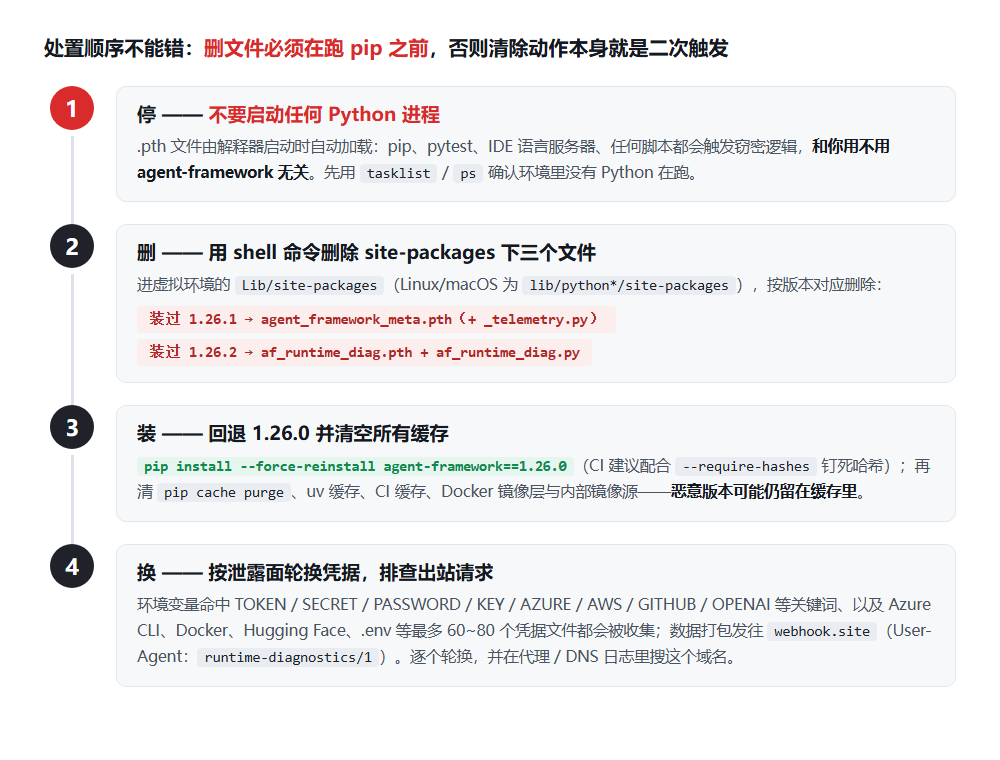
Windows PowerShell(虚拟环境路径按实际替换):
# 1) 确认没有 Python 进程在跑
tasklist | findstr python
# 2) 删除投毒启动文件(两个版本对应不同文件)
Remove-Item .venv\Lib\site-packages\agent_framework_meta.pth -Force
Remove-Item .venv\Lib\site-packages\af_runtime_diag.pth -Force
Remove-Item .venv\Lib\site-packages\af_runtime_diag.py -Force
Remove-Item .venv\Lib\site-packages\_telemetry.py -Force -ErrorAction SilentlyContinue
Linux / macOS:
ps aux | grep -v grep | grep python    # 先确认没有 Python 在跑
rm .venv/lib/python*/site-packages/agent_framework_meta.pth
rm .venv/lib/python*/site-packages/af_runtime_diag.pth .venv/lib/python*/site-packages/af_runtime_diag.py
rm .venv/lib/python*/site-packages/_telemetry.py 2>/dev/null
然后回退到干净版本并清空所有可能残留恶意版本的缓存:
pip install --force-reinstall agent-framework==1.26.0
pip cache purge                        # uv 用户再跑 uv cache clean
缓存清单别漏:uv 缓存、CI 的 pip/依赖缓存、Docker 镜像层、内部镜像源代理缓存——PyPI 上已经没有这两个版本,但你的缓存里可能还有。容器环境不要只重启容器,要重建镜像层。
key 轮换清单:按「这台机器能摸到什么」排优先级
微软官方至今未公布恶意版本的下载次数,也没有发布正式的安全通告——无法证明没泄露,就按已泄露处理。轮换顺序按泄露面排:
| 优先级 | 凭据 | 在哪 | 动作 |
|---|---|---|---|
| ★★★ | OpenAI / Anthropic / DeepSeek 等 API key | .env、环境变量、代码配置 | 全部作废重发,顺手查账单有没有异常调用量 |
| ★★★ | GitHub PAT / gh 登录态 | .git-credentials、gh 配置、系统 keyring | revoke 后重发 |
| ★★★ | Azure CLI / AWS 登录态 | ~/.azure、~/.aws | az logout --all 与 az account clear 后重登;AWS 轮换 access key |
| ★★★ | CI 身份 | GitHub Actions / Azure DevOps | 见下方专项动作 |
| ★★ | Docker / Hugging Face | .docker/config.json、HF token | 改密码或重发 token |
| ★★ | pip / npm 配置里的令牌 | pip.conf、.npmrc、.netrc | 重发 |
GitHub Actions 专项(1.26.2 专门加了 OIDC 窃取):排查 2026-11-17 20:35 UTC 之后所有 cache / artifact 写入记录,清空仓库的 Actions caches;工作流里靠 OIDC 联邦换 Azure 身份的,把对应的联邦凭据与 managed identity 一并审计。最后在代理、DNS、防火墙日志里搜 webhook.site 和 runtime-diagnostics/1——命中即实锤外传;没有日志可查,也按泄露处理。
常见翻车与急救清单
- 「我没 import 它,只是装了」——中招。.pth 随解释器启动,与是否 import 无关。
- 「我先跑了 pip install 想升级看看」——pip 启动即触发过一次收集。立刻按第四节顺序处理,并把 key 轮换提到最前。
- 「pip 提示找不到 1.26.1 / hash 校验失败」——正常,版本已被隔离,报错反而说明锁定文件或缓存里有痕迹,别急着绕过校验。
- 「直接升级到最新版行不行」——不行。上传凭证状态未公布,攻击者第一次被隔离后 33 分钟就发过第二版;Chainguard 建议在微软官方确认前,对 11-17/18 的新版本保持怀疑。先钉死 1.26.0,CI 配合
--require-hashes。 - 「怎么确认数据真被偷了」——查日志(见上节);查不到就当泄露处理,这是唯一稳妥的口径。
- 「内部镜像源还缓存着 1.26.1」——清掉。CI 可能仍在从缓存装恶意版本,这是最容易漏的一处。
- 「Docker 里装过」——重建镜像层。容器只是重启的话,恶意 .pth 还在文件系统里。
- 「agent-framework-core 这些兄弟包要查吗」——本轮干净(Endor Labs 查了 22 个,11-12 后无新版本),但 meta 包装齐的环境照样中招,按主流程处理即可。
写在最后:这条路线的边界
诚实说清已知的未知:攻击者如何拿到微软的发布凭证、恶意版本实际下载多少次、是否已有真实泄露,官方均未公布;微软在调查期间把部分仓库(含 ONNX Runtime 相关)转为私有,与本次事件的关联也尚未证实。本文所有数字均为 2026-11-19 晚间多源口径,后续以微软官方安全通告为准。推荐行动的场景:所有在 11 月 17 日后装过或更新过 agent-framework 的环境,以及所有把 AI 框架默认装进 CI 的团队——借此把 --require-hashes 和版本钉死变成默认习惯。劝退的场景:如果机器从未装过 agent-framework,也从未把凭据放在同一台 CI 上,本次无需动作,读一遍指纹和排查思路就好。
你装过 1.26.1 或 1.26.2 吗?卡在删文件、清缓存还是轮换 key?评论区报一下环境(Windows / Linux,venv / Docker / CI),我帮你逐步排查。
登录后可点赞、收藏与反馈。


