AI 智能体扣错钱银行不赔:授权前先做这五步,把损失上限锁死
多家美国大型银行警告:AI 智能体的操作可能被认定为本人授权,已授权交易无法撤销,花旗新条款连被黑都算客户责任。授权前五步防线与翻车急救清单,今天就能做完。
这两个月,全网都在教你「用智能体订机票、自动下单、自动续费」,从选品到提示词写得面面俱到。但几乎没人告诉你另一半:银行那边怎么算这笔账。11 月中旬,多家大型银行集中给客户发邮件、改条款,把话说得相当直白。
花旗(Citi)本周更新了在线用户协议:把账户授权给第三方 AI 工具,出了事由客户自己负责,连工具被黑客入侵导致的损失也不例外。Ally Bank 和摩根大通 Chase 的邮件更直接:AI 的操作就是你的操作,已授权的交易可能无法撤销。
先给定心丸:这不是劝你卸载智能体。小额订阅、日用下单、票务预订这条路线本身走得通,前提是你在授权之前,把「损失上限」锁死。下面每一步今天就能做完,文末附翻车急救清单。
先记住一句最关键的话:银行把智能体视为「你本人的延伸」,而不是「外部入侵者」。这句话决定了事后报损时,你走的是「本人授权交易」流程,而不是「盗刷理赔」流程——两者的钱追回概率完全不同。
三家银行的原话口径差在哪?一张表看清
别只看转述标题,三家的措辞是有差异的,差异就藏在「怎么免责」里:
| 机构 | 渠道 | 原话要点 |
|---|---|---|
| Ally Bank | 11 月初客户邮件 | 「AI 采取的任何行动都由你负责,它可能犯错、产生幻觉、误解你的指令。」 |
| 摩根大通 Chase | 11 月客户邮件 | 「如果你的信息遭到滥用,已经授权的交易可能无法撤销。」 |
| 花旗 Citi | 官网/App 横幅 + 本周更新协议 | 「AI 助手可能犯错,你可能需要为它造成的错误承担责任」;TechCrunch 拿到的口径更进一步:工具被黑也算客户责任 |
| 富国银行 Wells Fargo | 向媒体表态 | 「任何技术都不应该在缺乏严格安全措施与明确客户授权的情况下,被允许代表客户行动。」 |
还有两个细节值得注意:据 TechCrunch 报道,摩根大通和美国银行上个月已出台类似政策,PNC 在 11 月 18 日跟进,Citizens 本周也发了邮件——这不是某一家银行的口径,是行业在集体划线。花旗条款里还留了一个口子:用花旗自己提供的智能体,不追加客户责任;第三方的,出事算你的。
为什么「已授权交易」撤不了?零售端半年前就改完了
银行的口径不是凭空出现的。零售端先用半年时间,把「智能体操作 = 本人操作」一层层写进了条款:
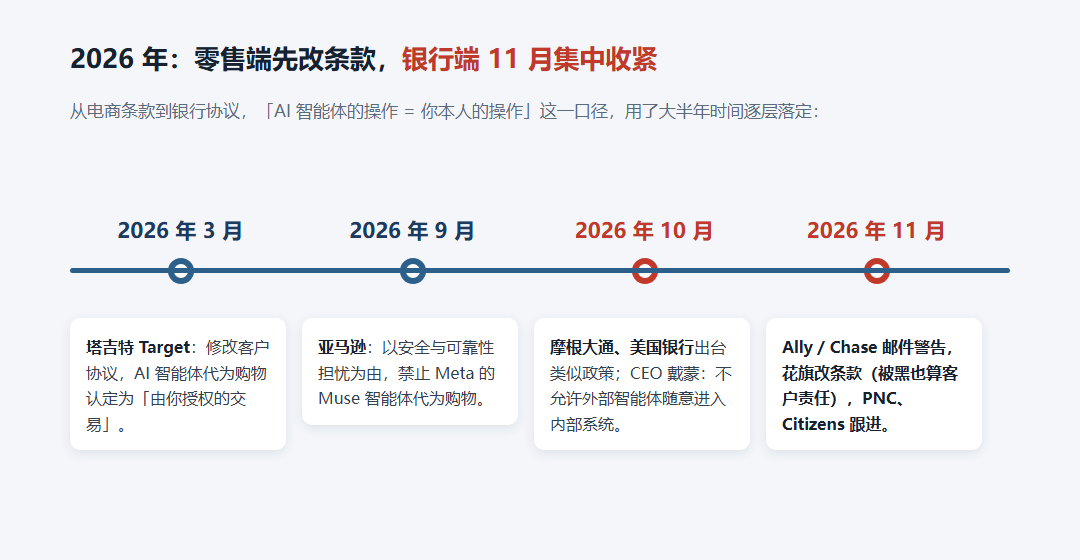
- 3 月,塔吉特修改客户协议,AI 智能体代购被认定为「由你授权的交易」;
- 9 月,亚马逊以安全与可靠性担忧为由,禁止 Meta 的 Muse 智能体代为购物;
- 10 月,摩根大通 CEO 戴蒙在财报会上表态:「我们不会允许任何外部智能体随意进入公司内部系统」;
- 11 月,Ally、Chase 邮件警告,花旗、PNC、Citizens 条款收紧。
Axios 此前还报道过:多家银行已发现有第三方智能体在客户账户里活动,其中一部分用的是客户自己交出去的登录凭据。苹果也在最新一代 Mac 系统测试版里加了弹窗——给 AI 或应用系统级权限前先提示风险。整条链路的态度是一致的:出了事,责任往用户身上收。
五步防线:每一步都在压低损失上限
既然「事后追不回」是大概率事件,防御就要全部做在事前。五步按顺序做:
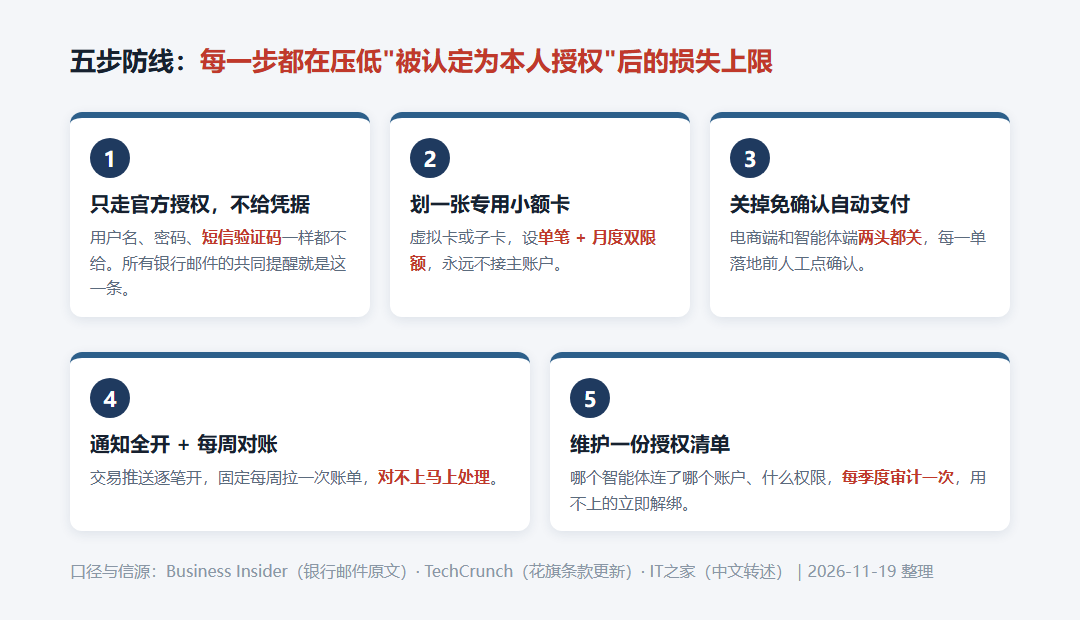
第一步:只走官方授权,绝不给凭据
所有银行邮件的共同提醒就是这一条:不要向 AI 工具提供用户名、密码、短信验证码。官方授权通道(OAuth 类授权、开放银行接口)和「把账密直接交给工具」在银行眼里是两回事——前者尚有争议空间,后者出了任何事都是你的责任。当某个工具索要验证码的那一刻,直接终止操作。
第二步:划一张专用小额卡
给智能体单独划一张虚拟卡或子卡,设好单笔和月度双限额,永远不接主账户、不接工资卡。这是整个防线里唯一能在「事后追不回」的情况下实际止损的一步:智能体幻觉了、误解了、疯狂重试了,损失上限就是那张卡的额度。
第三步:关掉免确认自动支付
电商端(免密支付、自动续费)和智能体端(自动执行、无需确认)两头都关,每一单落地前人工点一次确认。多花的那几秒钟,就是你的最后一道闸。
第四步:通知全开,每周对账
交易推送逐笔打开,固定每周拉一次账单核对。发现对不上,第一时间处理——拖过账期,申诉成功率会直线下降。
第五步:维护一份授权清单
用一张表格记录:哪个智能体连了哪个账户、什么权限、什么时候授权的,每季度审计一次,用不上的立即解绑。具体怎么建表,可以参考站内之前那篇《AI 智能体的权限怎么设:四道闸与一张授权表》,思路通用。
常见翻车与急救清单
| 翻车场景 | 先做什么 | 关键点 |
|---|---|---|
| 智能体下错单、买重复 | 找商家申请退款 | 走商家流程比走银行快得多,别一上来就报「盗刷」 |
| 凭据已经交给过某个 AI 工具 | 立即改密码、解绑授权、查登录记录、开二次验证 | 按凭据泄露处理,不要赌工具不会泄露 |
| 发现一笔不认识的扣款 | 先查自己智能体的执行记录 | 是它干的走商家申诉;不是它干的才走挂失与盗刷流程 |
| 想撤销一笔「已授权交易」 | 直接放弃这条路 | Chase 原话:可能无法撤销;止损只能靠事前限额 |
| 智能体工具被黑、凭据泄露 | 第一时间冻结那张专用卡 | 花旗新条款下这算客户责任,冻结越快损失越小 |
客观边界:什么场景接,什么场景劝退
先把口径边界说清楚:本篇所有条款与原话都来自美国银行与 Business Insider、TechCrunch、IT之家的公开报道,国内银行暂未见同类公开条款,不必照搬恐慌。但「官方授权优先、专用小额卡、逐单确认」这三条,在任何市场都成立。
适合接智能体的场景:小额订阅、日用消耗品、可退款品类的下单。建议劝退的场景:主账户与大额转账、投资决策、任何「先付款后交付」的大宗交易。另外一个信号值得玩味:Anthropic 自己上线的个人理财工具明确自称「只读」,不能动钱——厂商自己都在避责,你在授权前也应该多问一句:这个工具,动不动得了钱?
你已经把哪张卡、哪个账户接给了智能体?卡在第几步?评论区报一下配置,翻过车的也说说踩了哪个坑。
登录后可点赞、收藏与反馈。


