别再照点 AI 给的官网链接:Podqi 实测 9% 购物回答藏风险网站,付款前五步自检与被骗急救
Podqi 对 ChatGPT、Gemini、Perplexity 的 6795 条购物回答实测:9% 含风险网站,57% 被直接当购买渠道推荐,ChatGPT 仅 24% 附警告。本文给出付款前五步域名自检流程、三个识别误区与被骗后急救清单,全部可照做。
这两天你大概已经刷到过那类标题——《警惕!ChatGPT、Gemini 疯狂推送虚假购物网站》。这类新闻写得都挺好,但几乎没有一篇告诉你:当 AI 已经把一个仿冒站点端到你的回答里,你手上那 5 分钟到底该查什么、按什么顺序查。照抄「多留个心眼」「注意辨别」这种建议,跟没说一样。
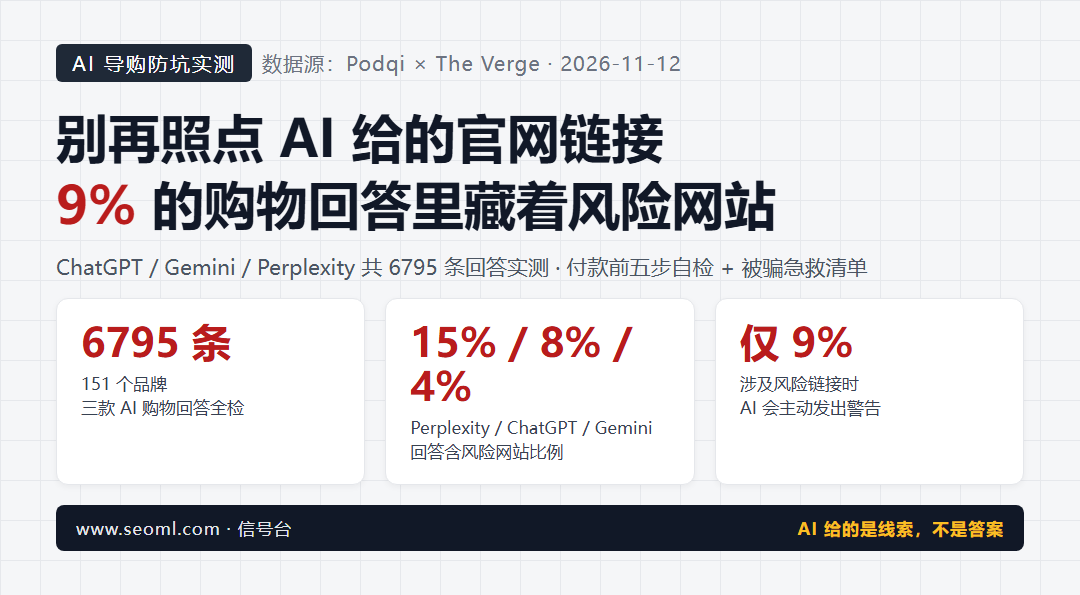
先给结论定心丸:品牌保护公司 Podqi 在 9 月分两个时间段,对 ChatGPT、Gemini、Perplexity 三款工具做了两轮实测——151 个品牌、6795 条购物回答,9% 的回答里出现了「风险网站」,其中 57% 还被 AI 一本正经地当成购买渠道推荐。但只要你按本文的五步走一遍(全程 5 分钟以内,不用装任何软件),这类站点基本都会现出原形。
更扎心的是受害人群的分布:越是问小众品牌、越是问「有没有德国官网」「能不能国际配送」这类问题的用户,越容易中招。如果你正好是海淘党、小众品牌爱好者,或者习惯了买东西前先问一句 AI——这篇就是写给你的。
什么人最容易被坑?6795 条实测回答里的三个规律
先看硬数字。Podqi 把 6795 条回答里出现过的 4437 个域名逐个过了一遍,标出 718 个风险域名:351 个是仿冒店或假货页,367 个是已停用或过期域名——过期域名会被第三方抢注,转头就能拿去冒充品牌收钱。三款 AI 的表现差得很远:
| 工具 | 回答含风险网站比例 | 备注 |
|---|---|---|
| Perplexity | 15% | 约 340 条回答中招,实时检索型,索引脏了直接带进答案 |
| ChatGPT | 8% | 约 181 条;三者中唯一有警告机制,但仅 24% 的情况生效 |
| Gemini | 4% | 约 91 条;比例最低,平均每 25 条仍有 1 条中招 |
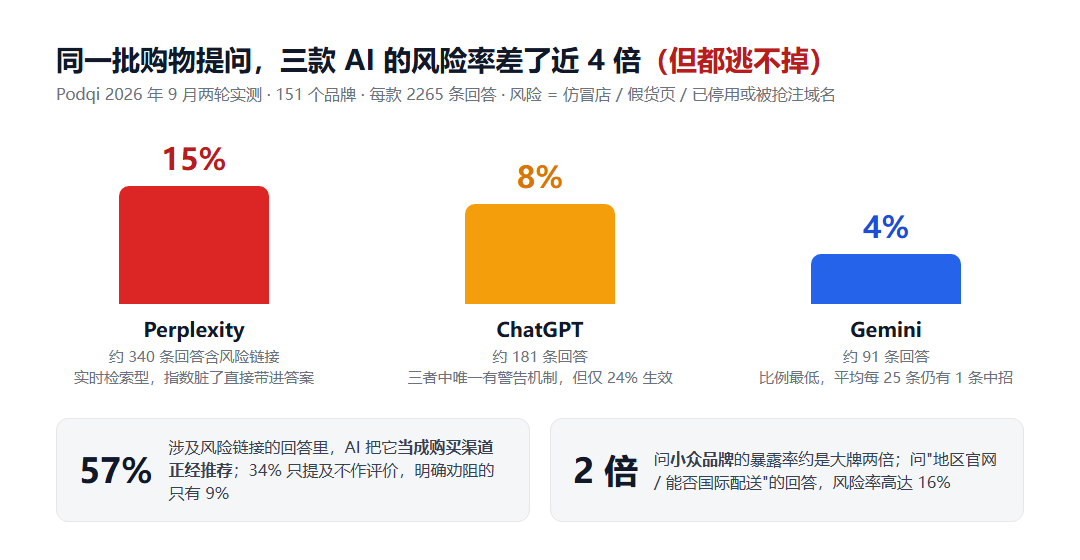
从这组数字里能读出三个对你有直接影响的规律:
- 小众品牌暴露率约是大牌两倍。Lululemon、Birkenstock 这类大牌全网信号充足,模型有大量正确信息可抄;一个小众品牌网上资料薄,模型就拿搜索排名里随便什么来填坑——而骗子恰恰最会做排名。
- 问「地区官网」「能否国际配送」最危险。这类回答的风险率高达 16%。域名里带个国家名(比如 brand-de.xxx),看起来就像官方当地分店,但品牌未必拥有它。
- AI 的警告不可依赖。涉及风险链接的回答里,57% 被直接推荐为购物渠道,34% 只提及不作评价,明确劝阻的只有 9%。ChatGPT 警告率最高也只有 24%——四分之三的情况下,你拿到的假店链接不带任何提示。
为什么「看 HTTPS、看页面颜值」不管用?(三个识别误区)
老一辈传下来的「防钓鱼三招」在 AI 导购时代基本失效,原因值得掰开讲:
误区一:地址栏有锁标(HTTPS)就是正规站
HTTPS 只证明「传输加密」,不证明「对面是谁」。申请一张免费 SSL 证书只要几分钟,仿冒站、假货站的锁标比你想象的还齐全。锁标是及格线,不是信用背书。
误区二:页面精致、客服热情就是真店
这次研究里的仿冒站不少是 AI 生成页面,排版工整、图高清、文案流畅——恰恰因为「看起来特别靠谱」,很多人才会顺着 AI 的回答直接下单。客服响应快、说话热情,更是诈骗剧本的标准配置,不是加分项。
误区三:AI 给了警告,我就安全了
如上所述,警告覆盖率最高(ChatGPT)也只有 24%,而且「能不能收到警告全靠运气」。把安全判断外包给模型自己的免责声明,等于把方向盘交给一个四分之三的时间在睡觉的副驾驶。
关键五步:付款前把 AI 的链接当线索,不当答案
下面是可照抄的核验流程。核心原则一句话:AI 给的链接只是线索,一切核验都从你自己输入的官网地址出发。
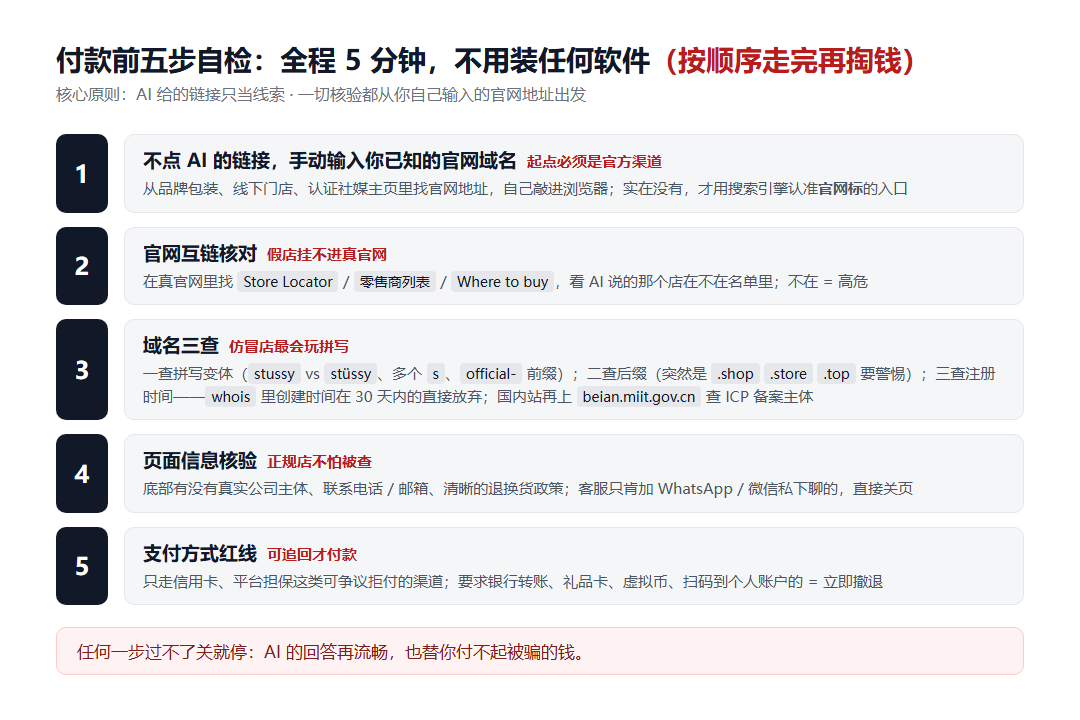
第一步:不点 AI 的链接,手动输入已知官网域名
关掉(或复制后不打开)AI 给的链接。从品牌包装盒、线下门店小票、认证社媒主页简介里找官网地址,自己敲进浏览器。Podqi CEO 特雷弗·韦斯特给的建议也是同一个方向:AI 的链接只能当线索,填个人信息或付款前必须单独核验。实在找不到已知地址,才用搜索引擎认准「官方」标识的入口,并且照常执行后面四步。
第二步:官网互链核对——假店挂不进真官网
在真官网里找 Store Locator、零售商列表 或 Where to Buy 页面,看 AI 提到的那个店在不在官方名单里。真品牌会主动声明哪些渠道是官方授权的;不在名单里的「官网」,无论做得多像,都按高危处理。这一步骗过不了——骗子可以仿页面,仿不了品牌官网的内链。
第三步:域名三查(拼写、后缀、注册时间)
这是整个流程里性价比最高的一步:
- 一查拼写变体:多个或多个少一个字母、用
stussy冒充stüssy这类变音符替换、official-/-store前后缀,都是仿冒站惯用手法。 - 二查后缀:一个多年老品牌突然用
.shop、.store、.top这类便宜后缀,要警惕。 - 三查注册时间:进 whois 查询页(任意搜索
whois lookup选一个用)看域名创建时间,30 天内新注册的直接放弃。命令行用户可以直接:
whois example-shop.com | grep -i 'creation date'
# Creation Date: 2026-11-02T08:33:00Z ← 创建时间在近 30 天内 = 高危,放弃- 国内网站再加一道:上工信部备案系统
beian.miit.gov.cn查 ICP 备案,核对备案主体和品牌公司名是否一致。卖货网站连备案都没有的,直接关页。
第四步:页面信息核验——正规店不怕被查
拉到页面底部看三样东西:真实公司主体名称、联系电话或邮箱、写得清清楚楚的退换货政策。正规商家这些信息都会放出来,因为监管要求它们必须放。客服只肯加 WhatsApp、微信私下沟通、绕开平台聊的,直接关页——这一条不是「扣分项」,是一票否决。
第五步:支付方式红线——可追回才付款
只走信用卡、平台担保交易这类出了事能争议拒付(chargeback)的渠道。凡是要求银行转账、买礼品卡付、虚拟币、扫码到个人账户的,无论理由多合理(「避税」「大促优惠」「客服代付」),一律立即撤退。付款方式决定了你被骗后还有没有救援通道。
任何一步过不了关就停。AI 的回答再流畅,也替你付不起被骗的钱。
常见翻车场景与被骗急救清单
五步之外,这几个高频翻车特征可以当快速排除法用:
- 价格低到离谱(官网卖 800 的东西它卖 150,还「全球包邮」);
- 域名里带品牌词 +
shop/store/-de/-outlet组合; - 付款方式只有信用卡或礼品卡,没有 PayPal、平台担保这类常规选项;
- 全站只有一张联系表单,没有任何公司主体信息;
- 页面大量出现 AI 生成质感的产品图(光影过于均匀、细节结构不合理)。
如果不幸已经填了卡号甚至付了款,按这个顺序急救,越快越好:
- 1. 止付挂失:立刻联系银行或发卡机构挂失、尝试止付;信用卡交易可以申请争议拒付,口头说明是仿冒网站欺诈。
- 2. 改密码:如果在这家店注册过账号且用了与其他平台相同的密码,马上改掉所有同密码账号,防止撞库。
- 3. 截图留证:页面、订单、支付记录、聊天记录全部截图保存,尤其是收款方名称和账号。
- 4. 报警举报:拨打 110 或到
国家反诈中心App 举报;涉诈网址可在 12321 网络不良与垃圾信息举报受理中心提交。 - 5. 反馈给 AI 厂商:OpenAI、谷歌、Perplexity 都有回答质量/有害链接举报入口,把仿冒链接报上去帮后来人排雷。这次事件里三家也都表态了:谷歌称 Gemini 会附来源链接供核对,OpenAI 表示正在升级防护机制,Perplexity 承认无法保证百分之百准确。
边界:这次实测说明不了什么
按惯例说清楚这套结论的适用边界,免得你把它当成绝对真理:
- Podqi 自己做品牌保护生意,发现这类问题对它有商业利益;测试的问题、品牌和时间窗都是研究方自选的,没有第三方复核。
- 测的是回答里的链接,不是真实受骗率。718 个风险域名里 367 个只是停用或过期域名,并不等于都在收钱行骗。9% 不能理解为「每 11 次 AI 购物就上当 1 次」。
- 没测中文。整个测试没覆盖豆包、元宝、Kimi 等国内助手,也没用中文提问——本文的五步方法通用,但 15%/8%/4% 这组比例不能直接外推到中文场景。
- 样本是 2026 年 9 月的两轮测试,各家都在改。谷歌、OpenAI、Perplexity 的回应都指向后续优化,过几个月再测数字可能不一样——但在厂商真正解决之前,别拿自己的银行卡帮它们做回归测试。
一句话收尾:AI 找购物链接真的很好用,这次实测也不是让你别用 AI——而是把它给的东西从「答案」降级成「线索」,付款前花 5 分钟走一遍五步。5 分钟换掉可能的几千块损失和一张泄露的银行卡,这笔账怎么算都划算。
你平时用哪个 AI 找购物链接?有没有踩到过假店?把品牌名和域名发到评论区,我帮你走一遍五步检查。
登录后可点赞、收藏与反馈。