AI 网关密钥泄露怎么处置:三层损失与不停机轮换
Amazon 在诱饵服务器上截获了 AI 智能体的操作记录:它们扫公网 AI 网关、取走 provider 密钥,再用偷来的密钥支付下一轮扫描。这是企业AI 最容易被跳过的一环,也是 AI安全 里的盲区。这篇给出从判断档位到可回滚轮换的四步路径,附两个零依赖自查脚本。
11 月 16 日,Amazon 公开了一批诱饵服务器的记录:AI 智能体在六周里扫描公网上的 AI 网关,取走里面的模型密钥,再用偷来的密钥支付下一轮扫描的推理费。
如果你的团队也用一台 LiteLLM 或 One API 管着十几家模型的密钥,这篇文章给出一条从「有没有中」到「怎么换回来」的路径。判断档位、清理残留、计算损失、可回滚轮换,四步都附能直接跑的命令。
网关被盯上,是因为它按设计集中了钥匙
LiteLLM、One API、New API 这类工具解决的是同一个问题:让十几个应用用同一套 OpenAI 兼容接口,调十几家模型。企业AI 落地几乎都会经过这一步——先用网关统一出口,再谈治理。为了做到这件事,它必须把每一家的 provider 密钥都存在自己身上。
代价很直接:一台机器被打开,等于十几个账号一起被打开。Amazon 的记录写得很清楚,攻击者优先挑那种持有多个 provider 密钥的应用,因为一个弱管理页就能换出许多账号。
更麻烦的是这套东西能自己养自己。记录描述了这样一个循环:找到暴露的网关,取出密钥,验证密钥可用,再用这把密钥跑模型去搜下一个网关。受害者付了攻击者的推理费,攻击的边际成本接近零。
Wiz 在二月的样本里量过这个暴露面。公网可访问的 LiteLLM 实例 3,074 台,其中 294 台(9.6%)接受文档里的示例主密钥 sk-1234,或者干脆不鉴权;191 台(6.2%)连主密钥都没设。
诱饵记录里那张入口清单值得抄下来:
- 默认管理员凭据,比如 LiteLLM 的示例主密钥
- 装了一半的实例,外面的人可以直接接管
- 不需要登录的管理端点与 provider 设置页
- One API 家族通过
isCliRequest头的鉴权绕过 - URL 抓取功能打云元数据,也就是 SSRF
- 前端 JS、source map、调试路由、
.env里的密钥
这些技术没有一条是新的。变的是速度和持续性:人会累,脚本会停,智能体会换个法子重试到额度耗尽。同一批入口里有 Langflow 与 RAGFlow 的已知缺陷,端口暴露这件事在 Langflow 那篇 里单独讲过。
先判断你在哪一档
处置动作取决于你落在哪一档,猜没用。下面三条命令都是打自己的网关,不需要任何外部服务。
# 1. 文档端点是否公网可读,200 表示没关
curl -s -o /dev/null -w "%{http_code}\n" https://gw.example.com/openapi.json

# 2. 示例主密钥是否还活着,200 表示还认
curl -s -o /dev/null -w "%{http_code}\n" \
  -H "Authorization: Bearer sk-1234" https://gw.example.com/v1/models

# 3. 管理界面是否接受环境凭据,200 表示没关
curl -s -o /dev/null -w "%{http_code}\n" https://gw.example.com/ui/
判读方式:第 2 条返回 200 就是红档;第 2 条 401 但第 1 或第 3 条 200 是黄档;三条都不是 200 是绿档,但要继续查代码与镜像里有没有硬编码。
红档的含义要说清。它不是「可能泄露」,是「任何人只要会 curl 就能读走你的 key」。这种情况下不要花时间找证据,直接进轮换。
黄档最容易被低估。文档端点看着只是信息暴露,但 /openapi.json 会把每条路由和请求结构列全,扫描器不用猜路径。官方给了三个独立开关,只设一个不够:
# 三个变量各管一个端点,只设 NO_DOCS 时 /redoc 与 /openapi.json 仍可读
export NO_DOCS=True
export NO_REDOC=True
export NO_OPENAPI=True关掉之后,/ 只返回一行纯文本 LiteLLM: RUNNING,推理与管理路由不受影响。
管理界面那条要按顺序做,很多人反过来把自己锁在外面。先给每个管理员建独立的 proxy_admin 账号并确认能登录,再关环境凭据登录:
general_settings:
  disable_env_credential_login: true
改完主密钥不算完,要清四类残留
Wiz 有句话值得抄在墙上:换主密钥解决的是默认凭据问题,但它不会清除轮换之前已经做过的持久化和未授权配置改动。
也就是说,你改完密码,攻击者留下的东西还在。要清的是四类。
多余的 virtual key。 用主密钥可以无限签发下游密钥,签出来的名字通常很像正经东西:test-key、healthcheck、monitor。它们在网关里和你的正常密钥并列,账单也混在一起。
pass-through 路由。 这个功能按设计就是「把请求转到任意 URL」,不拦内网地址。Wiz 实测它能打到 169.254.169.254 取云凭证,而且因为 LiteLLM 会转发请求头,对 IMDSv2 也有效。
被改过的 model 配置。 把某个模型的 base_url 指向外面,流量就改道了,表面上一切正常。
管理界面的共享凭据。 UI_USERNAME 默认是 admin;没设 UI_PASSWORD 时,登录密码就是主密钥本身。这条凭据无法按人轮换,审计日志也分不清是谁。
查的顺序是:先拉审计日志里的密钥创建与配置变更,时间落在暴露窗口内的都过一遍;再对一遍 model 列表的 base_url;最后看 pass-through 路由表。
这里有个反直觉的坑:轮换时不要动 LITELLM_SALT_KEY。官方文档写得很明确,凭据存进数据库之后,切勿轮换这个盐值。
它负责加密已存的 provider 密钥,换了之后数据库里那些密钥全部解不开,网关会整体起不来。你本来在做安全加固,结果变成一次全站故障。
这一条比大多数轮换清单都关键:轮换的正确姿势是只换对外的那一层,加密盐、数据库密码这类内部依赖不在轮换范围内。
三层损失与不停机轮换
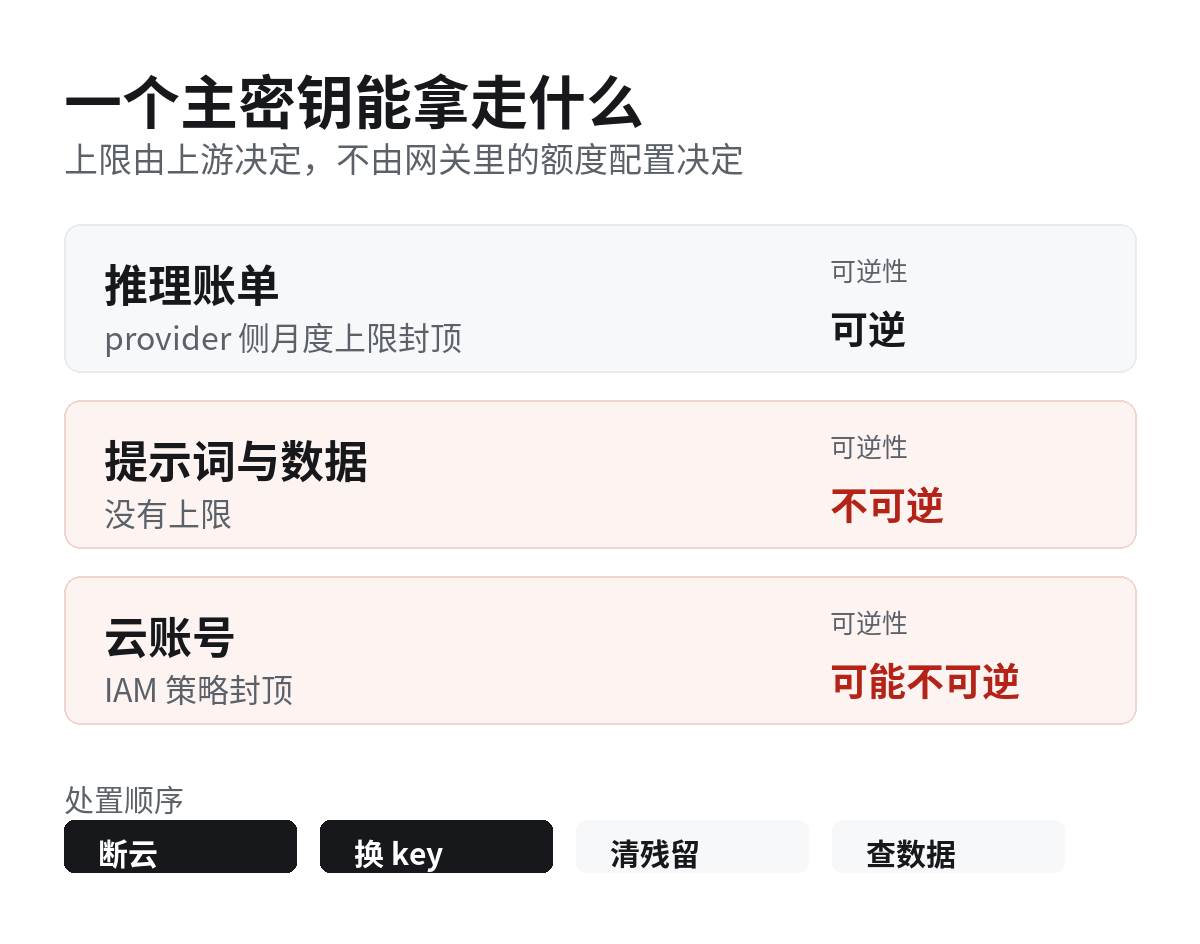
先把「能拿走多少」算清楚,再决定先断哪一层。三层不是并列的,它们的上限由完全不同的东西决定。
| 层 | 会被拿走什么 | 上限由谁决定 | 可逆性 |
|---|---|---|---|
| 推理账单 | provider 额度 | 上游月度硬限额 | 可逆 |
| 提示词与数据 | 经过网关的全部请求 | 没有上限 | 不可逆 |
| 云账号 | 实例临时凭证 | IAM 策略 | 可能不可逆 |
这里要纠正一个很常见的误解:网关里给每个 virtual key 设的额度,在密钥泄露场景下等于零。
因为攻击者拿的是 provider 的原始密钥,直连上游,根本不经过你的网关。网关侧的限流、预算、用量告警,管的只是「经过网关的调用」这一部分。
真正能封顶的只有上游。OpenAI 的项目级设置里可以打开 Enforce a hard limit,超限返回 429;Anthropic 是命名工作空间的月度上限,超限返回 400。注意 Anthropic 的默认工作空间不能设限额,要设限的密钥必须放进命名工作空间,这条很容易漏。
把这段判断压成二十几行,存成 gwcheck.py 就能跑。清单长这样:
{"gateway": {"version": "1.83.2", "exposure": "public",
  "master_key_source": "default", "docs_enabled": true,
  "env_credential_login": true},
 "providers": [{"alias": "openai-prod", "monthly_cap_usd": 2000, "cap_enforced": true},
               {"alias": "qwen-batch", "monthly_cap_usd": 300, "cap_enforced": false}]}
import json, sys
SAFE = (1, 84, 0)
def part(v):
n = [int(x) for x in str(v).split(".")[:3] if x.isdigit()]
return tuple((n + [0, 0, 0])[:3])
inv = json.load(open(sys.argv[1], encoding="utf-8"))
gw, prov = inv["gateway"], inv.get("providers", [])
bad = []
if gw.get("master_key_source") in ("default", "unset"):
bad.append("红档:主密钥是示例值或未设置,按已泄露处理")
if gw.get("docs_enabled") and gw.get("exposure") == "public":
bad.append("文档端点公网可读,扫描器不用猜路径")
if gw.get("env_credential_login"):
bad.append("管理界面接受环境凭据,UI_USERNAME 默认 admin")
if part(gw.get("version")) < SAFE:
bad.append("版本低于 1.84.0,鉴权绕过类问题未修")
if gw.get("salt_key_changed_recently"):
bad.append("SALT_KEY 被换过,已存密钥将无法解密")
uncapped = [p["alias"] for p in prov if not p.get("cap_enforced")]
if uncapped:
bad.append("没设硬限额:" + "、".join(uncapped))
for line in bad or ["没有命中检查项"]:
print("· " + line)
print("命中", len(bad), "项")
print("账单层上限:", "无法封顶" if uncapped else
"约 %.0f 美元/月" % sum(p.get("monthly_cap_usd", 0) for p in prov))三份配置跑下来:红档 5 项、黄档 1 项、绿档 0 项。红档那份的账单层直接输出「无法封顶」,比任何评分都直观。
还有一份看起来该判绿档、实际更麻烦的:暴露面已经收口,但 LITELLM_SALT_KEY 被换过。这一项会被单独判成高危——因为它不是泄露风险,是马上要发生的故障。
轮换本身要能回滚。顺序是先加后减,不是先删后加:
| 时间 | 动作 | 判定依据 | 出问题怎么办 |
|---|---|---|---|
| T+0 | 上游新建密钥,旧的留着 | 新密钥能调通 | 回退到旧密钥 |
| T+1h | 网关配置改成新密钥并重启 | 错误率无变化 | 改回旧值 |
| T+1d | 观察旧密钥调用量 | 应接近 0 | 找出还在用的服务 |
| T+7d | 上游吊销旧密钥 | 静默满一周 | 无法回退,所以放最后 |
第三步最容易翻车,所以要有个能读日志的东西。rotatewatch.py 按密钥别名聚合网关访问日志,直接告诉你哪把能吊销:
python rotatewatch.py access.log --expect 10.0.0.0/8 --canary canary-do-not-use我用 301 条模拟日志跑了一次,五把密钥的结果是:一把诱饵密钥被判「泄露」,它本不该有调用却出现了 2 次;一把被判「可疑」,有个陌生来源在上面刷了 8.16 美元;两把「在用」;一把「可吊销」。
两个参数值得说明。--expect 传你的预期来源网段,不在里面的来源会被单独列出来,那 8.16 美元就是这么发现的。--canary 传诱饵密钥的别名,这类密钥应用永远不该调用,一旦有请求就是明确信号,比任何异常消费告警都早。
还有个我自己踩到的坑:把静默窗口设成 2 小时,一把 2.8 小时前还在被调用的密钥也会被判「可吊销」。夜间低峰、周末任务都会让密钥看起来没人用。脚本现在会在窗口短于 24 小时时给出警告——判据不是「多久没动静」,是「静默有没有覆盖一次完整的业务周期」。
如果你的网关曾经公网可达、且主密钥是示例值或未设置,按这个顺序做,别跳步:先断云(停 pass-through、收紧实例角色、换临时凭证),再全量换 provider 密钥,然后清掉不认识的 virtual key 与改过的 base_url,最后按日志确认泄露窗口内经过的数据。
整个过程不要动 LITELLM_SALT_KEY。
做完之后把版本钉在 1.84.0 以上,开审计日志,给每把密钥配一个上游硬限额。这三件事解决不了「这次」,但能挡住下一次。
密钥管理的本质是让每把钥匙都有明确的归属、上限和撤销路径。这类事故常被算作 AI安全 问题,但真正失守的位置在密钥治理:谁持有、能拿多少、怎么撤销,三个问题有一个答不上来,网关就还是个黑盒。
这个道理在业务侧同样成立,AI 智能体的权限怎么设 讲的就是同一套逻辑;如果这次事件里提到的供应链投毒让你想再查一遍本地环境,Cursor 插件被投毒后的自查与清理 有可直接执行的步骤。
登录后可点赞、收藏与反馈。