AI 四小时攻下第一台:补丁追不上时,先查沦陷半径
GTIG 首次记录全自动补丁逆向流水线,但硬数据来自 PaperCut 一役:440 台被拿下,只有 12 个组织进到域管理员。本文拆开四小时的时间账,给出一份可本地运行的沦陷半径体检脚本,以及一个被忽略的选型指标——组件的补丁频率。
「从一台空的工作目录开始,到对真实受害者拿到远程执行权限,用了不到四小时。」这是 GreyNoise 对 9 月那场 PaperCut 战役的复盘结论。补丁在 8 月 27 日发布,攻击者在 8 月 31 日动手。
本文要解决的问题是:当你不可能比机器更快打补丁时,力气该往哪里放。这是 AI 安全今年最实际的一道分岔——继续追速度,还是改结构。答案是先量一件事:这台机器被拿下之后,攻击者还能走多远。
四小时、440 台、12 个域管理员
11 月 16 日,Google 威胁情报组(GTIG)与 Mandiant 发布季度《AI 威胁追踪》,标题是「智能体威胁活动跨过了一个重要门槛」。报告记录了一台暴露的预发布服务器,上面跑着操作者自己命名为 exploit_agent 的多智能体框架。
它的工作方式写得很具体:持续对主流 Web 应用做差分分析,比对补丁公告前后的代码,推断这次修的是什么,起草利用代码,然后自动执行。同台服务器上还有从受害者取回的数据,以及内网侦察、爆破、植入 webshell、清除其他攻击者 webshell 的脚本。
这里要停一下,把话说准。报告用的动词是「被配置成」(is set up to)——它描述了框架的能力与配置,但全文没有给出任何一个由该框架产出的 CVE,没有成功率,没有 IOC,也没有 YARA 规则。有媒体逐句核对后指出:这能证明操作者攻陷过目标,不能证明那些目标是被这个 agent 打进去的。
真正有实证的是另一份报告。9 月,GreyNoise 与 Blackpoint 各自复盘了同一场 PaperCut 战役,细节可以互相印证。
| 指标 | 数字 |
|---|---|
| 被攻陷的 PaperCut 实例 | 440 台 |
| 涉及组织与国家 | 395 家,48 国 |
| 拿到域管理员的组织 | 12 家 |
| 从空工作区到首个真实 RCE | 不到 4 小时 |
| 最快提权到域管理员 | 5 分钟 |
| 一次爆发内攻陷 | 26 秒 11 家 |
这些数字里最值得看的不是 440,是 12。440 台服务器被拿下,只有 12 个组织被拿到域管理员,比例 2.7%。GreyNoise 的说法是「绝大多数任务由智能体自主完成,只有少数几次人工介入」——但结果是,自动化把「打进去」做到了工业化,把「接管」留在了原地。
那个 26 秒拿下 11 家组织的爆发,本质是几百个 worker 同时跑同一段写好的 exploit。而提权要面对的是每台机器不同的补丁状态、不同的服务账号、不同的域配置,这一步没有通用脚本。
对防守方的含义很直接:如果攻击的瓶颈在接管,防守的着力点就不该只在入口。
补丁 diff 为什么成了免费地图
一个安全更新包里最有价值的信息,不是修好了什么,而是改动了哪一行。改名、重排、加注释不会进安全补丁;会进安全补丁的,通常就是某个判断少了一个条件,某个函数多做了一次调用。
GTIG 报告里配了一张图:agent 正在读 Spectra 插件 2.19.25 版的访问控制实现。这个例子可以查到底——它对应 CVE-2026-7465,CVSS 8.8,问题出在区块注册逻辑:插件用 uagb/ 前缀注册自定义区块,但没有校验被注册的是不是自己的区块。
利用是两段式的。第一段区块注册一个伪造的 uagb/ 类型,render_callback 指向攻击者指定的函数;第二段同类型区块在同一次页面渲染中触发 call_user_func(),代码就执行了。门槛只有一个 Contributor 权限的账号——不少站点开放注册就直接给了。2.19.26 版修掉了它。
这段代码 5 月 30 日公开,11 月仍有 agent 在逐行阅读。GTIG 的判断是:对 LLM 而言 n-day 比 0-day 更好打,因为语料是有限的——两个版本的源码、发布说明、公开研究,全都有边界;而 0-day 要在一个没有边界的空间里找。
于是出现一个反直觉的成本结构:供应商越快修,地图发得越快。
顺着这条线,我把 Spectra 自己的更新日志翻了一遍。2026 年 1 月到 11 月,它发了 11 次安全修复;加上 2025 年 10 月那次,13 个月共 12 次:
| 日期 | 版本与报送方 |
|---|---|
| 2025-10-03 | 2.19.15(Wordfence) |
| 2026-01-20 | 2.19.18(Wordfence、Patchstack) |
| 2026-03-12 | 2.19.21 |
| 2026-04-21 | 2.19.23(Patchstack) |
| 2026-05-04 | 2.19.26(Wordfence) |
| 2026-06-30 | 2.19.29(Wordfence) |
| 2026-07-14 | 2.20.0(WPScan) |
| 2026-07-31 | 2.20.1(Wordfence) |
| 2026-08-26 | 2.20.3 |
| 2026-09-28 | 2.20.4(Wordfence) |
| 2026-10-09 | 2.20.5(Wordfence) |
| 2026-11-03 | 2.20.6(Patchstack) |
平均五周一次,最短间隔 11 天。7 月 14 日的 2.20.0 版把它改名为「Spectra Legacy」,更新日志开头写明:此后只收安全修复、兼容性与关键 bug。
这张表说明一件事:如果你在用这个插件,你面对的不是一次补丁窗口,你签下的是一年十二次。哪怕每次都在 72 小时内打完——这是相当不错的水平——累计暴露也有 36 天。而这还是顺利的情况。
所以「打补丁要快」在 diff 加工成本接近零之后,已经不是最有效的建议。更有效的问题是:我为什么要让自己一年进十二次补丁窗口?
组件选型是这里唯一能提前决策的变量。同样是做一个 FAQ 折叠,用插件是一个决定,用二十行 CSS 加 details 标签是另一个决定——后者没有补丁窗口。这不是说插件不好,编辑体验和维护成本也是真实收益,它是一笔风险预算,得算进去。漏洞管理的报表通常只统计「修复平均耗时」,但把「需要修几次」放进同一张表,结论会完全不同。
被打进一台之后,攻击者还能带走什么
我把「从拿到一台机器的执行权限,到拿到你全部资产」这段路叫作沦陷半径。半径越短,一台机器的失守就越接近全站失守。
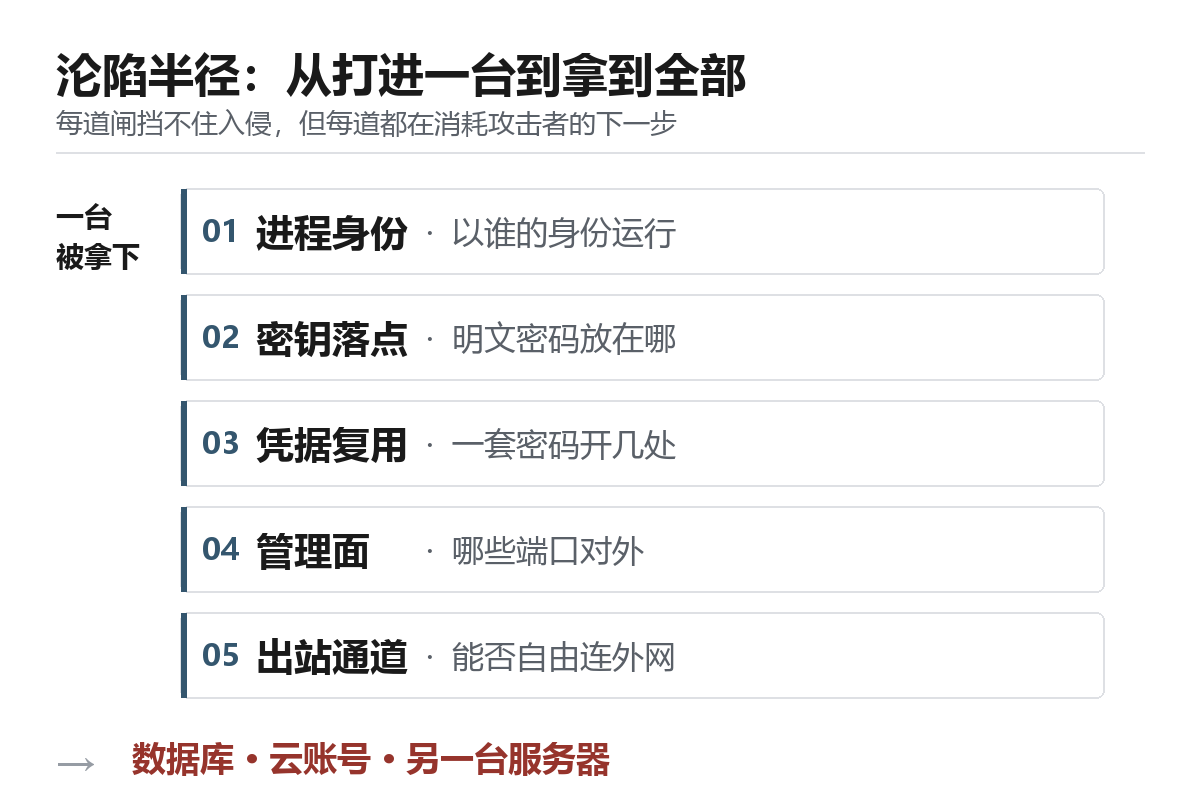
PaperCut 那 12 个域管理员是怎么来的?报告给了三条路径,每条都能对应到自己身上:
- 服务器是域成员 → 从 LSASS 进程内存和注册表密钥里捞出高权限凭据,用 pass-the-hash 直接登录域控
- 系统还留着 2021 年的 noPac 漏洞(CVE-2021-42278 与 CVE-2021-42287)→ 打这个四年老的洞提权
- PaperCut 直接跑在域控上,或以域管理员服务账号运行 → 新建一个账号丢进 Domain Admins
三条路径有一个共同点:没有一条需要新漏洞。第 2 条用的是四年前的洞,第 3 条根本不是漏洞而是配置,第 1 条是操作系统按设计工作。
换到 Web 服务的语境,这三条对应三件事:.env 里躺着的数据库密码,三年前装的那套从未更新的后台,以及以 root 运行的 Web 进程。
| 闸门与要查的问题 | 检查动作 |
|---|---|
| 进程以谁的身份跑 | systemctl show -p User 或 ps -o user= -p <pid> |
| 密钥是否明文落盘 | 找 .env、wp-config.php、.aws/credentials,看权限位 |
| 几套系统共用同一组密码 | 列出所有后台与数据库账号,比对重复项 |
| 管理面是否对公网 | ss -ltn 看 0.0.0.0 上的 3306、6379、8080 |
| 服务器能否自由出站 | 看安全组出站规则,是否只放行必要域名 |
这张表里任何一项单独存在都不致命,凑在一起就是 PaperCut 的剧本:进来一台,读到密码,跳到下一台,然后重复。
有一个细节值得单独提:GreyNoise 记录到至少一次入侵被 Web 应用防火墙挡住了。报告的结论很克制——这场战役里没有任何一步击败了一个真正生效的控制。攻击变快不等于控制失效,这句话是整份材料里最有用的部分。
跑一遍半径体检:三档结论
按上面五项,我写了个零依赖脚本 radius.py:只读本地,不发网络请求,不读文件内容,只判断键名与可读性。
python radius.py --root /var/www/site在一台开发机上跑出来的结果是这样:
[1] 运行身份  Administrator(普通用户)
[2] 环境密钥  发现 6 个(含父进程传入)
      - DATABASE_URL  (长度 19)
[3] 明文配置  发现 2 个
      - .env  45B  n/a
[4] 对外端口  监听中 22 个
      - 0.0.0.0:3306  MySQL
      - 0.0.0.0:6379  Redis
结论:黄档(4 分)
  · 管理端口监听在对外地址上:3306(MySQL)、6379(Redis)
三档怎么读:
- 红:任何一处代码执行就等于整机失守。先降身份,别的都往后排。
- 黄:有刹车,但刹车距离太长。通常是端口或凭据有一项没收干净。
- 绿:半径已被切断,这时补丁速度才是主要变量。
修复顺序不能反:先降身份,再收端口,最后搬密钥。理由是代价——降身份通常改几行服务配置,搬密钥要改代码、改部署、还要轮换全部凭据。
[Service]
User=www-data
Group=www-data
NoNewPrivileges=true
PrivateTmp=true
ProtectSystem=strict
ReadWritePaths=/var/www/site/uploads
写完先在自己机器上跑,抓到两个真问题,都有代表性。
第一个:中文 Windows 下 netstat 输出是 GBK,subprocess 用 text=True 会按 UTF-8 解码,在读取线程里抛 UnicodeDecodeError,主线程拿到 None 后崩掉。更麻烦的是另一条路——如果我把异常吞掉、返回空列表,输出会显示「未发现对外端口」。一个静默的假绿,比崩溃危险得多。
第二个:Windows 的 ACL 不映射成 POSIX 权限位,os.stat().st_mode 恒为 0o666。第一版脚本在 Windows 上把每个配置文件都标成「所有用户可读」,包括我刚 chmod 600 的那个。误报一半。
两个 bug 合起来是一句话:任何一键体检,先验证它在你的平台上判得对不对。 一个不会说「我不知道」的检查器,比没有检查器更糟。
按这个顺序做三件事。
一是今天跑一次体检,只处理红档项。降身份是成本最低的一步,通常三行配置。密钥该放哪、泄露后怎么不停机轮换,我在《AI 网关密钥泄露怎么处置》里写过三层损失与处置顺序;如果你是跑业务智能体而不是 Web 服务,权限框架看《AI 智能体的权限怎么设》。
二是把「一年会进几次补丁窗口」加进选型表。补丁频率高、报送方换来换去的组件,要么换成更小的实现,要么接受它的暴露天数并在预算里留出来。发布前该收的暴露面,《AI 写的 App 能直接上线吗》里的六项自查可以直接搬。
三是查一遍 AI 编码工具的仓库配置。GTIG 同一份报告里还有一条:MIDNIGHT NEPTUNE 没有利用任何漏洞,只是改了内部仓库的 .claude/settings.json,让开发者一打开项目就拉后门。这条路上没有 CVE 可打,补丁策略对它完全无效。凡是把 AI 工具接进研发流程的企业,这一条都得单独列进检查项,它属于企业 AI 落地里最容易被跳过的一类配置风险。
关于本文的证据边界。 我没有复现 PaperCut 漏洞,也没有接触任何真实受害者数据。GTIG 报告我拿到的是官方博客摘要与多家媒体的一致转述,凡是报告没给出的数字(成功率、影响范围、IOC),本文都没有补。radius.py 的判定逻辑在本机与三组构造样本上验证过,未在 Linux 生产环境跑过;端口解析对 ss 与 netstat 两种输出格式都兼容,但字段位置仍可能因发行版差异需要微调。
登录后可点赞、收藏与反馈。

