cline 定时任务默认 yolo:mode 写错就全自动
cline schedule 的 --mode 只认全小写。Plan、readonly、末尾带空格的 act 都不报错,只会静默落成 yolo。本文给出 7 次本机创建实测、回读校验、PreToolUse hook 与 worktree 隔离的四步收口,附夜间体检配置和 10 条急救。
给 cline 挂定时任务的人,大多是从文档抄一条命令起步:cline schedule create "每日体检" --cron "0 9 * * *" --prompt "…" --workspace /repo。文档里 --mode 的默认值写着 yolo,于是很多人顺手补一句 --mode plan,觉得这样就只读、安全了。
本机实测(cline 3.0.74、Windows 11、Node 22.22.2):--mode Plan(大写 P)、--mode readonly、--mode "act "(末尾多一个空格)都能创建成功,不报错、不警告,落库的 mode 字段一律是 "yolo"。
这不是排版问题,是权限问题。定时任务跑在你睡觉的时候,官方文档的措辞是:每个模式都自己批准自己的工具调用,因为没人在那儿批准。下面把实测矩阵、四步收口,和一份能直接抄的夜间配置一次写完。
先认清你跑的是哪一种“无人值守”
cline 有三个入口,批准逻辑不一样。3.0.75 只改了其中一个,但改的正好是最常用的那个。
| 入口 | 谁在批准工具 | 3.0.74 默认 | 3.0.75 默认 |
|---|---|---|---|
cline(交互式) | 你,逐个点 | act | act,没变 |
cline "prompt" | 自动批准,没人看 | act + 自动批准 | yolo |
echo "prompt" | cline | 自动批准,没人看 | act + 自动批准 | yolo |
cline schedule create | 它自己,跨终端存活 | yolo | yolo,没变 |
3.0.75 的 release note 原文:one-shot(带 prompt 参数或管道输入)现在默认 yolo,因为没人在键盘前批准工具。以下四种情况仍然保留 act:auto-approve 被关掉(--auto-approve false 或保存的设置)、显式传了模式开关、保存的是 plan 模式、prompt 是 /team。
Yolo mode has no team tools, so pass --act when you need them.
注意这条:官方让你在需要 /team 时传 --act,但 3.0.75 的 CLI Reference 参数表里没有列出这个开关,3.0.74 的 --help 里也没有(实测)。升级后第一件事是 cline --help 对一遍参数,别把三个月前的 CI 脚本连同没验证过的开关一起搬过来。
另一个容易误会的点:3.0.74 的 -y, --yolo 文案是“Auto-approve a limited tool set for unsupervised runs (benchmarks, CI). DANGEROUS: use only in sandboxed environments.”,听起来像“只批有限工具”。但官方从没给出这个“limited tool set”的清单,3.0.75 也只说 yolo 没有 team 工具。所以别用“它应该只批了几个安全工具”来安慰自己。
为什么定时任务的 yolo 比终端里的 yolo 危险
同一个模式,放在不同场景,风险不是一回事。三个放大器:
- 没人批准。交互式里你至少会看到 diff 和命令;定时任务里,批准这一步被跳过了。
- 它活着的时间比你长。定时任务由 hub 托管,关掉终端、重启电脑都还在,出错时你不在现场。
- 错误不会当场暴露。终端里跑坏一条命令,下一屏就红了;定时任务要等你想起去看
schedule history。
In every mode, a scheduled run approves its own tool calls, because nobody is there to approve them.
The CLI has no allow or deny list for shell commands. To block commands, use aPreToolUsehook that cancelsrun_commandscalls you don’t allow.
第二句是全文最重要的前提:没有一个内置开关能限制它能跑哪些 shell 命令。你只能自己写 hook。
还有一个常见误解:plan 模式不是只读。官方对 plan 的描述是:拒绝 rm、git commit 这类“通常会改文件”的命令,其他命令照跑,其中一些(比如 python -c)可以写文件。plan 降低的是误触概率,不是权限边界。
| 交互式用 Cline(主流教程) | 定时任务 / CI 跑 cline(本文场景) | |
|---|---|---|
| 谁批准工具 | 你 | 它自己 |
| 出错谁先知道 | 你,下一屏 | 没人,直到翻 history |
| 模式默认值 | act | yolo |
| 有没有命令黑名单 | 没有 | 没有 |
| 唯一硬闸门 | 你的判断 | PreToolUse hook |
| 出事后的回滚 | 撤销一次编辑 | 从 worktree 或备份恢复 |
这张表里最容易被忽略的是最后两行:交互式出错,撤销一次编辑就完了;定时任务出错,你得先找到它改了哪些文件,再决定从 worktree、备份还是远端恢复。
关键一步:--mode 写错不报错,静默落成 yolo
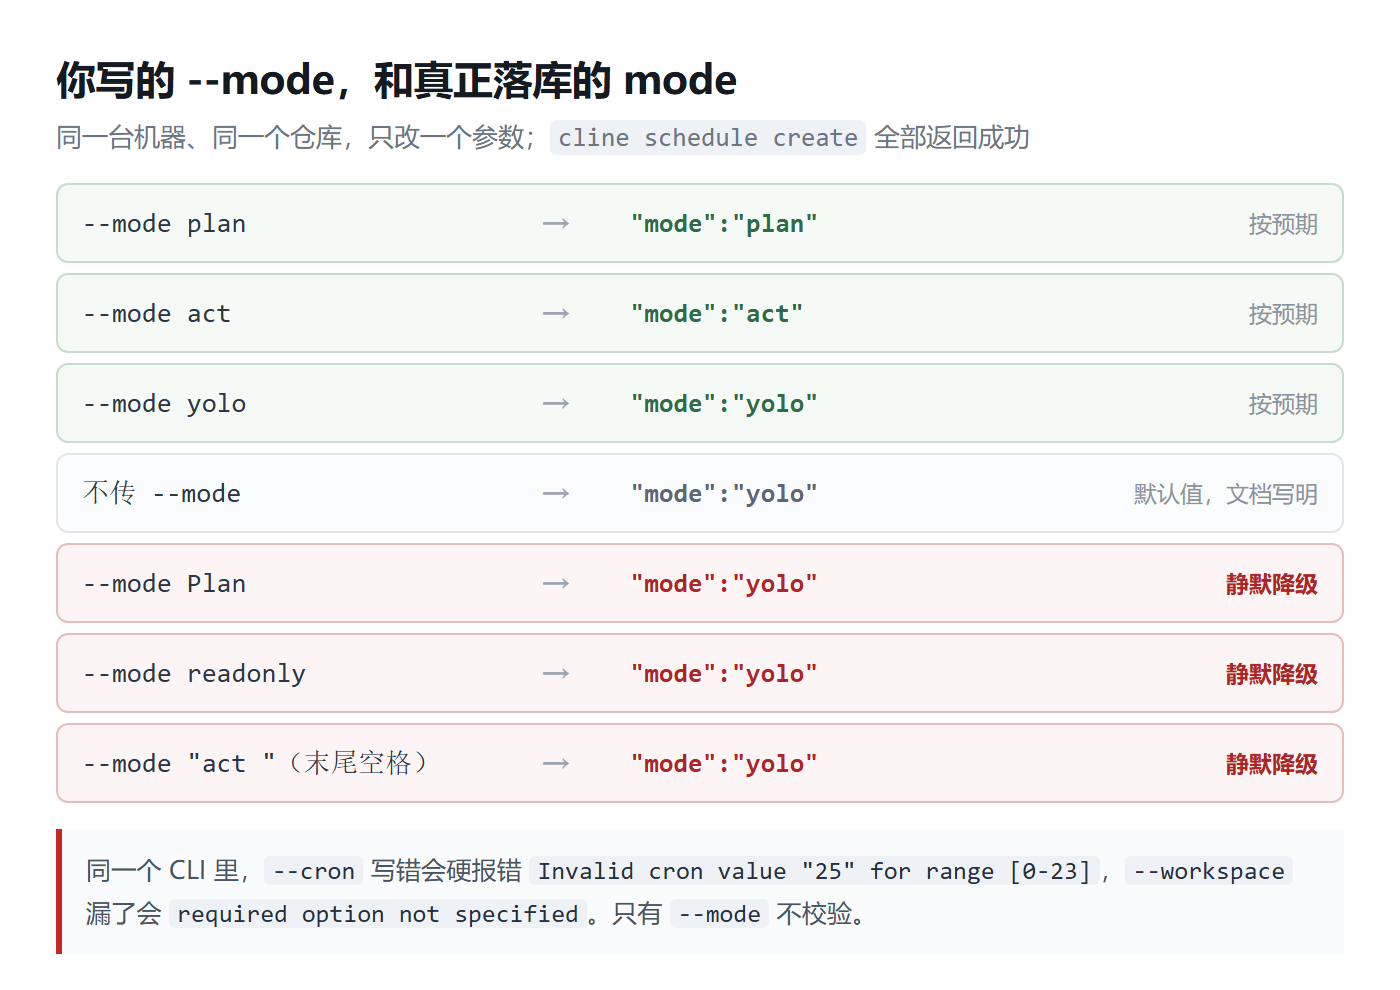
实测用的是同一个仓库、同一台机器,只改 --mode 的写法,7 次创建全部返回成功:
$ cline schedule create "夜跑体检" --cron "0 9 * * *" \
    --prompt "列出没有测试覆盖的文件" --workspace . \
    --mode Plan --disabled --json

{"scheduleId":"sched_c719…","mode":"yolo","enabled":false, …}
只有全小写的 act / plan / yolo 会被接受;Plan、readonly、"act "(尾随空格)都会落到默认值 yolo。3.0.75 的源码里这段逻辑没变:parseMode() 只匹配这三个字面量,其余返回 undefined,调用处写的是 parseMode(opts.mode) ?? "yolo"。
更让人放松警惕的是同一个 CLI 里其他参数都校验得很严:
| 参数 | 写错时的行为 | 实测输出 |
|---|---|---|
--cron | 硬报错 | Invalid cron value "25" for range [0-23] |
--workspace | 硬报错 | required option '--workspace <path>' not specified |
--mode | 静默落到 yolo | 无 |
同一个子命令,cron 写错会硬报错,workspace 漏了会硬报错,只有 mode 是宽容的。而且 schedule update 反而会校验:cline schedule update <id> --mode readonly 直接报 error: mode must be one of: act, plan, yolo,原值保持不变。create 和 update 两套标准,这是最容易踩空的地方。
这个坑在真实脚本里通常不是手打出来的,而是这四种来源:
- 从文档或博客复制的示例写成
Plan、Readonly; - YAML / JSON 拼命令时多了空格或引号,变成
"act "; - 模板变量为空,命令变成
--mode ""; - 想当然写
readonly、read-only、dry-run这类“看起来对”的词。
正确姿势是创建后回读,不信自己写的那串字:
# 只认落库的 mode 字段
cline schedule list --json | jq -r '.[] | "\(.name)\t\(.mode)"'

# 没有 jq 的环境
cline schedule list --json | python -c "import sys,json;[print(x['name'],x['mode'],sep='\t') for x in json.load(sys.stdin)]"
如果已经建错了,用 cline schedule update <id> --mode plan 改回来——它校验,改完再回读一次。
第二个静默变化:3.0.75 起不再读工作目录的 .env
release note 里这句很短,但影响面不小:
The CLI no longer reads.envorbunfig.tomlfrom the directory it is launched in.
以前很多人图省事,把 key、base URL、代理地址写进仓库根目录的 .env,cline 一启动就吃到了。升级后这些变量全部读不到,表现通常不是“报错说缺少 key”,而是 401,或者悄悄换成了默认 provider——任务照样跑,账单和结果都不对。
官方 CLI 文档给出的凭据入口只有两个:cline auth 预置,或运行时 -k 传 key。注意 -k 的 help 原文是 “API key for this run, also saved as the provider’s key”——它会把 key 落盘到配置目录,共享 runner 上要掂量。
# CI 里推荐:先落一次配置,再跑任务
cline auth -p anthropic -k "$ANTHROPIC_API_KEY" -m claude-sonnet-5-5

# 或每次显式传(会写进 providers.json)
cline -P anthropic -k "$ANTHROPIC_API_KEY" -m claude-sonnet-5-5 "修复 lint"
至于 ANTHROPIC_API_KEY 这类环境变量:某些 provider 的 SDK 会自己读,但官方 CLI 文档没把它列成通用入口。升级前如果你的脚本靠 .env 活着,先按上面两种方式改,再谈其他。
第三个变化:--timeout 现在真能掐断第一轮
release note 原文:--timeout 和 Ctrl+C 现在能停掉 one-shot 的第一轮;在此之前,两者都打断不了。
这意味着两件事。第一,你老脚本里的 -t 600 可能一直是装饰品,任务真卡住时会一直挂着。第二,升级后它真的会掐——掐在半个文件改完、依赖装到一半的位置。
| 场景 | 3.0.74 | 3.0.75 | 建议 |
|---|---|---|---|
| 第一轮卡在装依赖 | 超时无效,一直挂着 | 按秒中断 | 配 --worktree |
| 中断后的工作区 | 没机会产生 | 可能半成品 | 删掉 worktree 重跑 |
脚本里的 -t 600 | 装饰品 | 真闸门 | 按最慢任务留 1.5 倍余量 |
想让中断的代价小一点,用 --worktree:help 原文是“Auto-create a detached git worktree under ~/.cline/worktrees/ and run the task there”。任务在游离工作区里改,主仓库不被弄脏,超时了直接删掉那个 worktree 就行。
四步收口:把无人值守的权限压到最小
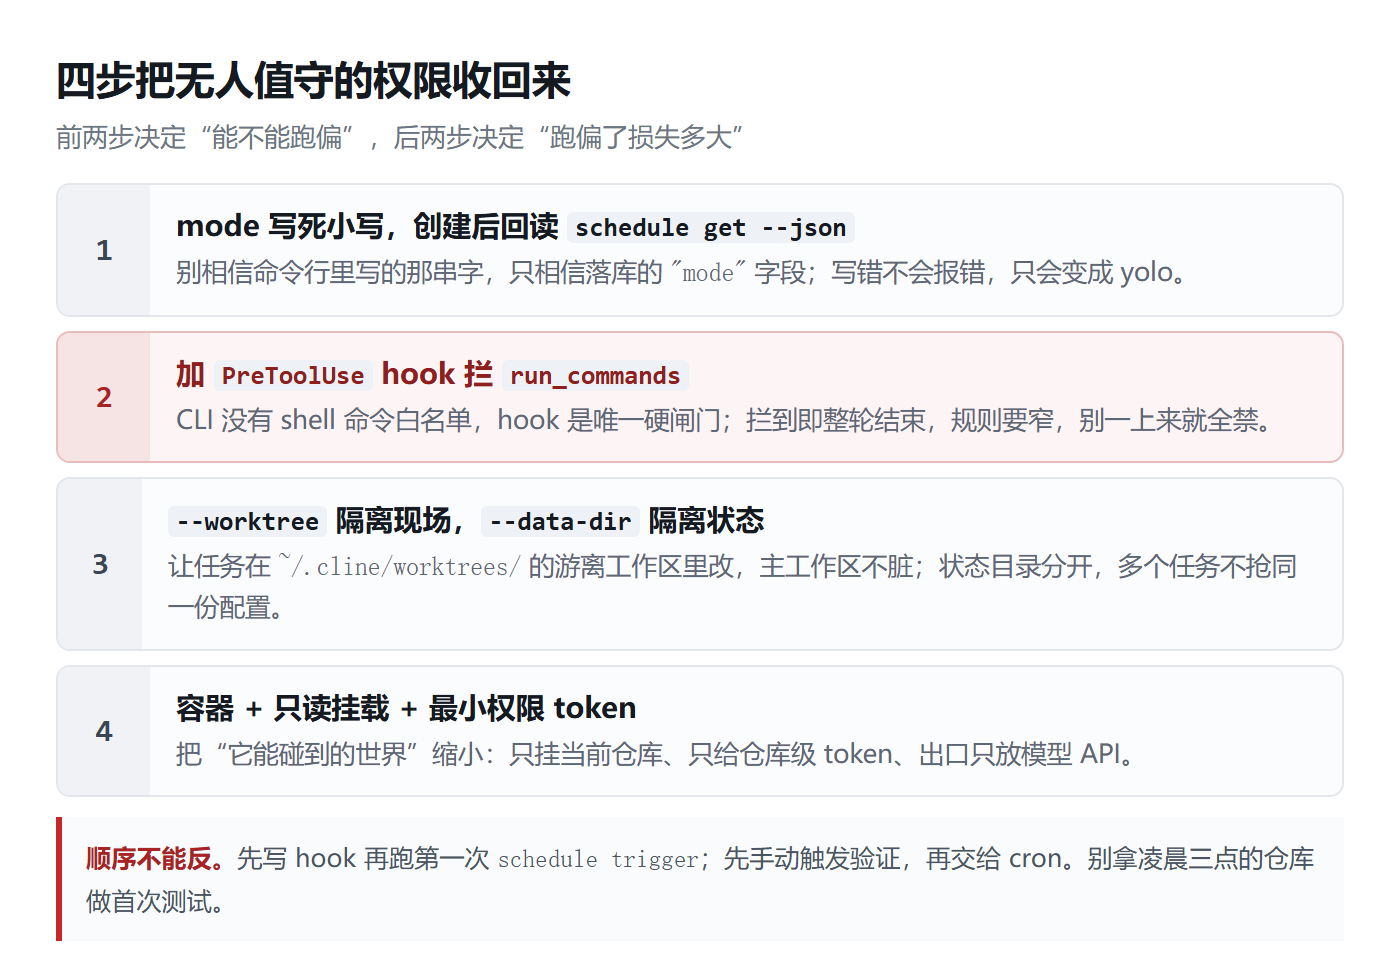
第一步:mode 写死小写,创建后回读
不要用变量直接拼 --mode,也不要在脚本里写“默认值兜底”。把三个合法值做成白名单,传错就让脚本失败,而不是让 cline 替你选 yolo。
# 创建时显式写全小写
cline schedule create "夜跑体检" \
  --cron "0 9 * * *" \
  --prompt "只读分析:列出没有测试覆盖的文件,输出 Markdown 表格" \
  --workspace /srv/repo \
  --mode plan \
  --timeout 900 \
  --json

# 创建后回读,确认不是 yolo
cline schedule get <schedule-id> --json | jq -r '.mode'
第二步:加 PreToolUse hook,拦掉不该跑的 shell
hook 放在工作区的 .cline/hooks/,文件名必须是事件名 PreToolUse.sh;全局放 ~/.cline/hooks/,或用 --hooks-dir 指定。定时任务落库的 cwd 等于 --workspace(实测),所以把 hook 放进仓库最稳。
#!/usr/bin/env bash
set -eu

payload=$(cat)
tool=$(printf '%s' "$payload" | jq -r '.tool_call.name // .preToolUse.toolName // ""')

# 只审 shell 命令,其他工具放行
[ "$tool" = "run_commands" ] || { echo '{"cancel": false}'; exit 0; }

input=$(printf '%s' "$payload" | jq -c '.tool_call.input // .preToolUse.parameters // {}')

# 先拦最危险的几个动作,跑一周看日志再收紧
if printf '%s' "$input" | grep -Eq 'git[[:space:]]+push|git[[:space:]]+reset|rm[[:space:]]+-rf|npm[[:space:]]+publish|curl|wget'; then
  jq -n --arg m "blocked by cline guard: $input" '{cancel:true, errorMessage:$m}'
else
  echo '{"cancel": false}'
fi
mkdir -p .cline/hooks
# 把上面的内容存成 .cline/hooks/PreToolUse.sh
chmod +x .cline/hooks/PreToolUse.sh三个注意点:hook 拦到就整轮结束,不是“问问你要不要继续”;规则要窄,先只拦 push / reset / rm -rf / publish,跑一周看日志再收紧;hook 不是沙箱,editor 和 apply_patch 照样能改文件,要防写文件得一起拦。
第三步:--worktree 隔离现场,--data-dir 隔离状态
cline --data-dir ~/.cline/ci-state --worktree "修复 lint 并跑测试"--data-dir 是全局参数,必须放在 cline 和子命令之间。放到后面会报 error: unknown option '--data-dir'(实测)。3.0.75 源码里的注释还写明:只要传了 --data-dir,就会隐式开启 sandbox 模式,状态目录也跟着换。
第四步:容器、只读挂载、最小权限 token
- 只挂当前仓库,不要挂 home、不要挂 SSH 目录;
- 只给仓库级 token,不要用个人 PAT;能用只读就别给写;
- 出口只放模型 API,其余域名一律拒绝;
- 跑完保留日志,
--json的run_result和 hook 日志都留下来,出事后才有得查。
一份能直接抄的夜间体检配置
cline schedule create "夜跑体检" \
  --cron "0 9 * * *" \
  --prompt "只读任务:1) 列出 src/ 下没有测试覆盖的文件;2) 列出超过 100 行的函数;3) 输出 Markdown 表格。不要修改任何文件;发现异常时只报告,不要尝试修复。" \
  --workspace /srv/repo \
  --mode plan \
  --timeout 900 \
  --max-parallel 1 \
  --tags nightly \
  --delivery-adapter telegram \
  --delivery-thread <thread-id> \
  --json
prompt 四要素:只读指令、输出格式、禁止修改、失败时只报告。少哪一条,模型都会自己找活干。投递结果需要对应的 connector 正在运行,--delivery-thread 的值可以先在聊天里发 /whereami 拿到。
上线顺序:先 schedule trigger <id> 手动跑一次,看 schedule history 的耗时与 token,再看 schedule stats 的成功率。别拿凌晨三点的仓库做首测。
还有一句要重复:plan 模式仍然能跑 python -c 写文件,所以第二步的 hook 不能省。夜间任务改出来的代码,第二天仍然要过验证;这套证据链的做法见《AI 写的代码不敢直接合并:照抄 Claude Code 团队验证三件套》,重构类的改动可以对照《1572 行函数交给 AI 拆成 150 行:6471 个测试全绿,为什么还不能合并》。
同一周的另外三个版本雷
| 项目 | 症状 | 截至 11-21 的状态 | 你要做的 |
|---|---|---|---|
| goose | goose update 在 1.60.x 上 panic:no sigstore-crypto CryptoProvider installed | 修复 PR #13686 于 11-20 14:29Z 合并;1.60.2 发布于同日 06:18Z,未包含 | 先别跑 update,等下一个版本或从 main 构建 |
| OpenHands Canvas | 连 1.59–1.62 的 agent-server 时 Experimental 页空白;1.63.0 配 litellm 1.109 在 import 时崩 | PR #19923 已把最低版本从 1.59.0 抬到 1.63.1 | 固定 agent-server==1.63.1 |
| gemini-cli | --resume latest 以前按开始时间排序,长会话会被新开的短会话顶掉 | PR #30389 改为按最近活跃排序 | 升级后确认恢复的是哪一条 |
goose 这条值得单独说:根因是 sigstore-verify 从 0.11 升到 0.16 后,crypto provider 被拆进了 sigstore-crypto,而 goose-cli 关掉了默认 features,于是验证发布证明时直接 panic。修复只是把 sigstore-verify/aws-lc-rs 加进 update feature,但没赶上 1.60.2 的发布窗口。
OpenHands 的报错更直白:Agent Canvas requires agent-server 1.63.1 or newer; this backend is running 1.62.0. 看到这句就去升 agent-server,别去翻 Canvas 的代码。
常见翻车报错与急救清单
| 报错或现象 | 原因 | 处置 |
|---|---|---|
error: unknown option '--data-dir' | 全局参数写在子命令后面 | 放到 cline 与子命令之间 |
required option '--workspace <path>' not specified | create 漏了工作区 | 补绝对路径 |
Invalid cron value "25" for range [0-23] | cron 时/分越界 | 用标准 5 段 cron,按本机时区 |
创建成功,但 "mode":"yolo" | 大小写、尾随空格、非法值 | schedule update <id> --mode plan 后回读 |
error: mode must be one of: act, plan, yolo | update 的校验比 create 严 | 改成全小写三选一 |
| 升级后 401,或走了默认 provider | 不再读工作目录的 .env | cline auth 预置或 -k 传 key |
| hook 完全不触发 | 路径、文件名或可执行位不对 | .cline/hooks/PreToolUse.sh + chmod +x |
jq: command not found | hook 依赖 jq | 装 jq,或把脚本改成 node 实现 |
| 超时后工作区半成品 | 第一轮现在真会被掐断 | 用 --worktree,失败直接删 worktree |
npm i -g cline 装完还是 3.0.74 | npm 的 latest 还没发 3.0.75 | 用 GitHub tag 构建,或等 npm 发布 |
最后一条是我写这篇时最意外的地方:3.0.75 的 GitHub Release 是 11-21 13:30(北京时间)发的,但截至当天 20:30,npm view cline version 仍然返回 3.0.74(10-26 发布)。也就是说,你现在 npm i -g cline 装到的还是旧默认值。想复现新行为,得从 tag 构建。
什么情况下别挂定时任务
- 改动需要人审。合并、发布、改生产配置,这些环节本来就要一个人签字,交给凌晨的 agent 只是把风险挪到你看不见的地方。
- 仓库里有明文密钥。hook 能拦命令,拦不住模型把
.env读进上下文;先把密钥挪出去再谈自动化。 - 任务要跨多个仓库或提权。权限越大,hook 越难写对;这种场景更适合人手动跑。
- 团队没有回滚习惯。没有 worktree、没有备份、没有回滚脚本,出事后只能靠记忆恢复。
- 只是为了省一次点击。一次性的小任务,交互式跑完看一眼,比配 cron、写 hook、调超时便宜得多。
cline 的定时任务不是不能用,是要把它当成一个“没有上司、没有同事、也没有监控的夜班员工”:权限给到刚好够用,现场隔离好,出事能一键还原。这三件事做完,yolo 也没那么可怕;做完之前,plan 也不是保险箱。
你给 cline 挂的定时任务跑在哪个模式?把 cline schedule list --json | jq -r '.[] | .mode' 的输出贴到评论区,我帮你看有没有静默降级。
登录后可点赞、收藏与反馈。