伪装成 AI 爬虫的密钥扫描器怎么防:三类指纹、自查命令与封锁规则
三方独立观测显示,扫描器伪装成 32 种 AI 爬虫名批量探测 .env 与编码工具凭据文件。本文整理三类扫描器的日志指纹、五分钟自查命令与 Cloudflare/nginx 封锁规则。
2026 年 11 月 18 日,Tin Analytics 发布一份取证报告:2026 年 9 月下旬至 11 月 18 日,在其运营的 10 个网站上观测到三类伪装成 AI 爬虫的密钥扫描器,代号 Octopus、Gecko、Tortoise。其中 Octopus 以 32 个爬虫名逐请求轮换,10 秒内发出约 300 个请求探测 /.env、/.git/config 等敏感文件。这一模式并非孤例:Cequence Security 10 月 28 日发布的报告、WebDecoy 90 天的站点观测都记录到同样行为。
对用 Claude Code、Cursor 这类编码工具、又自己部署站点的开发者,两个结论可以直接拿走:AI 爬虫名不能当身份验证;点开头的凭据文件不该出现在部署产物里。下面按「是谁、为什么封不住、怎么自查、怎么封」四步整理。
三类扫描器是谁、在找什么
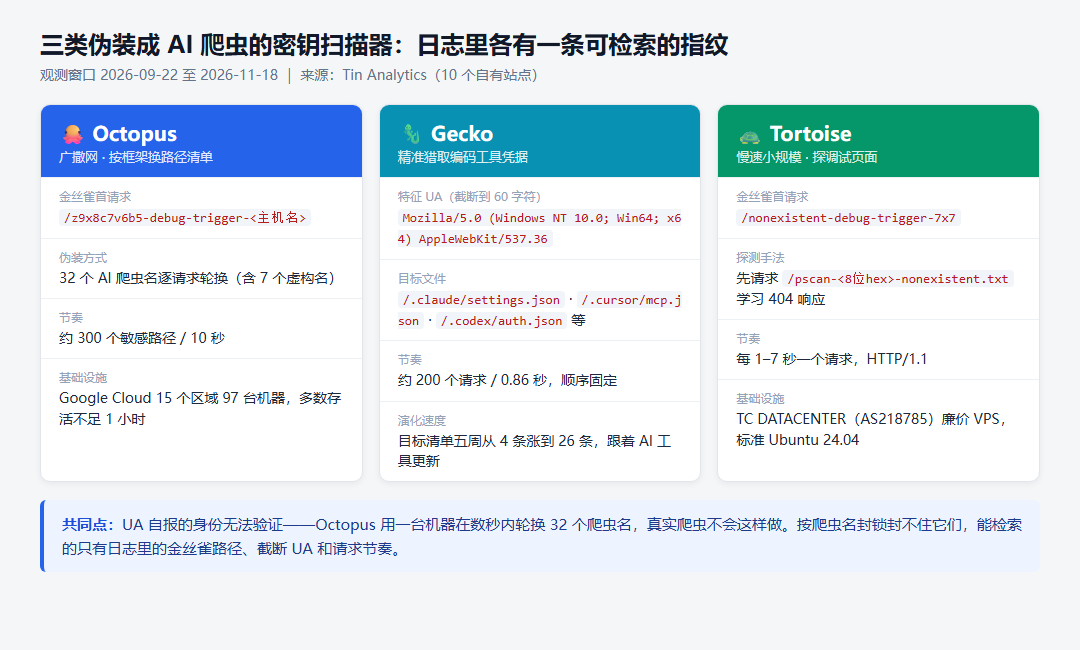
三类扫描器的手法和节奏差异明显,但日志里各有一条可直接检索的指纹:
| 扫描器 | 日志指纹 | 目标 | 节奏 | 基础设施 |
|---|---|---|---|---|
| Octopus | 首请求 /z9x8c7v6b5-debug-trigger-<主机名> | .env、.git 等约 457 条路径,按站点框架换清单 | 约 300 个请求 / 10 秒 | Google Cloud 15 个区域 97 台机器,多数存活不足 1 小时 |
| Gecko | UA 截断到 60 字符:Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 | Claude Code、Codex、Cursor、Gemini CLI 的凭据文件 | 约 200 个请求 / 0.86 秒 | Google Cloud 比利时区域为主,另有两台租用 Windows VPS |
| Tortoise | 首请求 /nonexistent-debug-trigger-7x7 | Spring、PHP、Rails 调试页面 | 每 1–7 秒一个请求 | TC DATACENTER(AS218785)廉价 VPS |
Gecko 的目标清单最值得关注:9 月 30 日只扫 Claude Code 设置与厂商密钥;10 月 22 日加入 MCP 配置(.cursor/mcp.json、.continue/config.json);11 月 12 日加入编码 Agent 登录凭证(.claude/.credentials.json、.codex/auth.json、.gemini/settings.json);11 月 17 日扩展到 /.huggingface/token 与 /litellm/config.yaml。五周内目标从 4 条涨到 26 条,攻击面跟着 AI 编码工具的普及在扩大。
WebDecoy 的观测从另一侧印证:90 天里两个生产站点录得 5,259 次带知名爬虫名的敏感路径请求,ClaudeBot 名义占 23% 排第一,环境文件变体多达 226 种。没人会手敲 /.env.save 和 /admin/.env——这是工具行为,不是好奇访问。
为什么按爬虫名封不住
- UA 是自报的:Octopus 的 32 个伪装名里,25 个逐字复制真实爬虫(GPTBot、ClaudeBot、PerplexityBot、Bytespider 等),7 个是无公司证实的虚构名(DeepSeekBot、GrokBot、Qwenbot、MoonshotBot、Hunyuan、ChatGLM-Spider、Bravebot)。同一台机器在数秒内轮换全部 32 个名,真实爬虫不会这样做。
- 扫描器会先扮演浏览器:Octopus 访问先像 Chrome 一样读 robots.txt、跟随首页链接,再按站点框架选路径清单(静态站约 385 条、Next.js 约 265 条、Vite 约 285 条)。只按 AI 爬虫名过滤会漏掉整个首页阶段。
- IP 黑名单跟不上:Octopus 的 97 台机器里 81 台只活一天、65 台一小时内销毁;Cequence 观测到单日 300 多个云地址轮换,单地址 8 秒内发 50–190 个请求即离开。
Cequence 的口径需要说明:其报告描述的是探测行为,未确认发生实际窃取或泄露;在其防护流量内「几乎全部请求被拦截或失败」。Tin Analytics 也强调谁在运营这些扫描器未证实,仅从基础设施判断 Octopus 与 Gecko 是两个不同运营者。
五分钟自查:先确认文件不存在
防御的第一层不是封 IP,而是让这些文件根本不存在。按顺序执行:
- 检查 .env 能否被直接访问:运行
curl -s -o /dev/null -w '%{http_code}' https://你的域名/.env,目标返回 404。SPA 常把所有路径回退到首页返回 200,这种情况无害,但要打开确认返回的不是真实文件。 - 过一遍完整清单:
/.env.production、/.git/config、/.claude/settings.local.json、/.cursor/mcp.json、/.codex/auth.json、/.aws/credentials,全部应返回 404。 - 查构建产物:部署前运行
find public dist out -name '.*',防止.env、.claude目录被静态托管一并发布。 - 翻日志找指纹:搜
debug-trigger(Octopus 与 Tortoise 的金丝雀路径)和上面那条 60 字符截断 UA;命中说明站点已被扫过。 - 轮换曾公开过的密钥:报告强调扫描器拿到密钥后数秒内就会利用,任何曾出现在可访问路径或 Git 历史里的密钥都应视为已泄露。
封锁规则:三条可直接抄的配置
确认文件不存在之后,再加一层网络规则降低噪音。Cloudflare WAF 三条规则:
规则 1:拦截点开头隐藏文件(保留 /.well-known/)
starts_with(http.request.uri.path, "/.") and not starts_with(http.request.uri.path, "/.well-known/")

规则 2:精确拦截 Gecko 的截断 UA
http.user_agent eq "Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36"

规则 3:拦截金丝雀路径
http.request.uri.path contains "debug-trigger"
nginx 等效写法:
location ~ /\.(?!well-known/) { return 404; }
if ($http_user_agent = "Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36") { return 403; }
规则 2 拦的是一条截断字符串,真实 Chrome UA 更长、不会被误伤;但 UA 规则只能挡住 Gecko 这一类,Octopus 换个名就能绕过,所以规则 1 和规则 3 更可靠。Cloudflare 已提供爬虫身份验证(对照官方地址段核验),配合使用可以区分真假爬虫。
判断与边界
这批扫描器盯的不是页面,是部署产物里漏出来的凭据文件。现在很多项目由编码 Agent 生成,凭据落在 .claude、.codex、.cursor 这些工具自己的目录里,容易被一并打包发布。长期加固四条:
- gitignore 补齐:
.claude/settings.local.json、.claude/.credentials.json、.codex/、.env*都应排除在版本库外。 - MCP 密钥放环境变量:不写进
mcp.json。 - 开发服务器绝不上公网:Octopus 有 22 条专门针对暴露 Vite dev server 的路径,WebDecoy 90 天录得 736 次
/@fs/文件读取。 - AI 网关管理接口保持私有:LiteLLM、Flowise、Langflow 的管理 API 及时打补丁。
边界也要说清:报告基于 10 个自有站点的观测,统计范围有限;运营者身份未证实。真正的防线始终是「文件不存在」,封锁规则只是降噪。如果密钥已经泄露,处置步骤参考《AI 网关密钥泄露怎么处置:三层损失与不停机轮换》;部署前的产物检查可配合《AI 写的 App 能直接上线吗:六项自查,先关分享链接》一起做。
登录后可点赞、收藏与反馈。